Getly
Herramientas y scripts de IA
Informe de impacto de actualización: qué se rompe si actualizas, a partir de tus lockfiles
Para desarrolladores: apunta a tu agente a tu proyecto y recibe un plan de actualización de dependencias ordenado por riesgo, a partir de tus propios lockfiles e imports, con dónde se usa cada paquete, qué probar y cómo revertir, cada punto con su archivo y línea.
Qué recibes: 1 archivo · 104.78 KB · ZIP
Ver opciones de compraDescripción del producto
En inglés
Para desarrolladores que necesitan actualizar dependencias sin romper la compilación.
Apunta a tu agente a tu proyecto. Recibes un plan de actualización ordenado por riesgo, construido a partir de tus propios lockfiles y código fuente: dónde se usa cada paquete, qué probar y cómo volver atrás, cada punto con su archivo y línea.
Qué recibes en cada ejecución
upgrade-plan.md: un resumen, la regla de riesgo y luego los pasos: un paso por lotes para las actualizaciones patch y minor de bajo riesgo, y después pasos cuidadosos, de un paquete cada vez. Cada paso enumera los paquetes con versiones de origen y destino, dónde se usan, qué podría romperse, qué probar y cómo revertir.upgrade-plan.html: lo mismo en una página imprimible con el orden de trabajo arriba.facts.json: lo que encontró el análisis, cada dato con su archivo y línea.
Leído de tus archivos
Un script de Python incluido (biblioteca estándar, solo lectura, sin llamadas de red) lee package.json con package-lock.json (v2 y v3), yarn.lock v1 o pnpm-lock.yaml, y requirements*.txt o pyproject.toml con poetry.lock o uv.lock. Registra la versión fijada y el rango de cada paquete con sus líneas, directo o transitivo, de ejecución o de desarrollo, y cada lugar donde el código lo importa. Otros lockfiles que encuentra se enumeran como no leídos.
Nada de memoria
Las versiones objetivo salen de la lista que tu gestor de paquetes escribe con su propio comando outdated, o de ti, y el plan nombra la lista. Una línea de «qué podría romperse» cita notas de versión que alguien leyó de verdad, con el enlace; si no, es una pregunta para el equipo.
Cada paso se puede deshacer
Cada paso tiene los comandos de prueba reales del proyecto, con la línea del script de la que provienen, y una reversión: restaurar el manifiesto y el lockfile desde git, ejecutar la instalación limpia y cómo confirmar que funcionó.
Comprobado, no solo escrito
Un verificador confirma que cada paquete y versión coincide con el lockfile, que cada línea citada contiene el import, que cada paso tiene una prueba y una reversión y que no aparece ningún comando destructivo. El agente corrige y vuelve a comprobar hasta que no quede ningún FIX.
Honesto sobre sus límites
El plan muestra dónde está el riesgo; solo ejecutar las pruebas de cada paso en una rama muestra si una actualización es segura. Los puntos de importación se encuentran comparando el texto del código fuente, así que pueden pasarse por alto los imports construidos en tiempo de ejecución. Para hacer el plan no se instala ni se ejecuta nada.
Árabe
El plan puede escribirse en árabe con una página de derecha a izquierda; los nombres de paquetes, las versiones y los comandos se quedan como están.
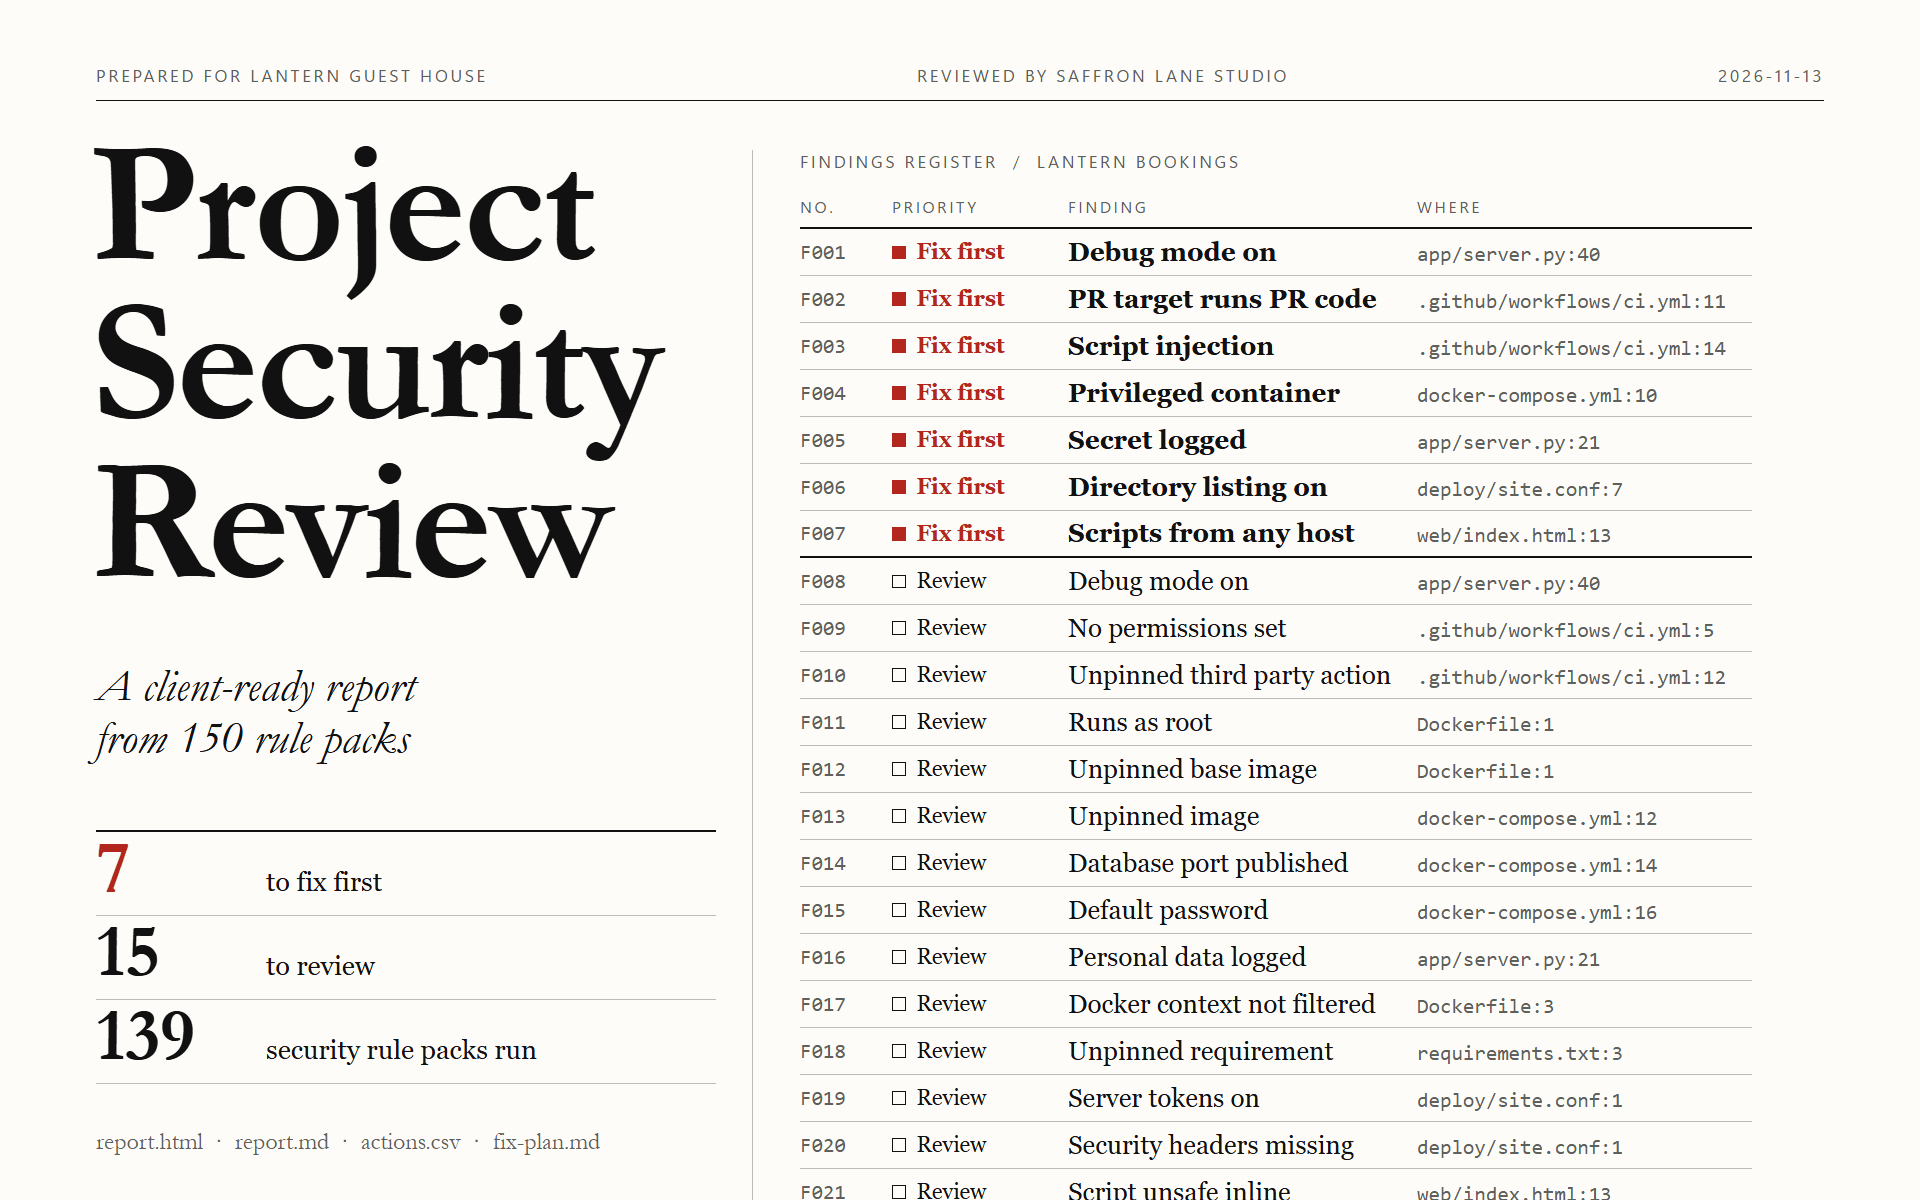
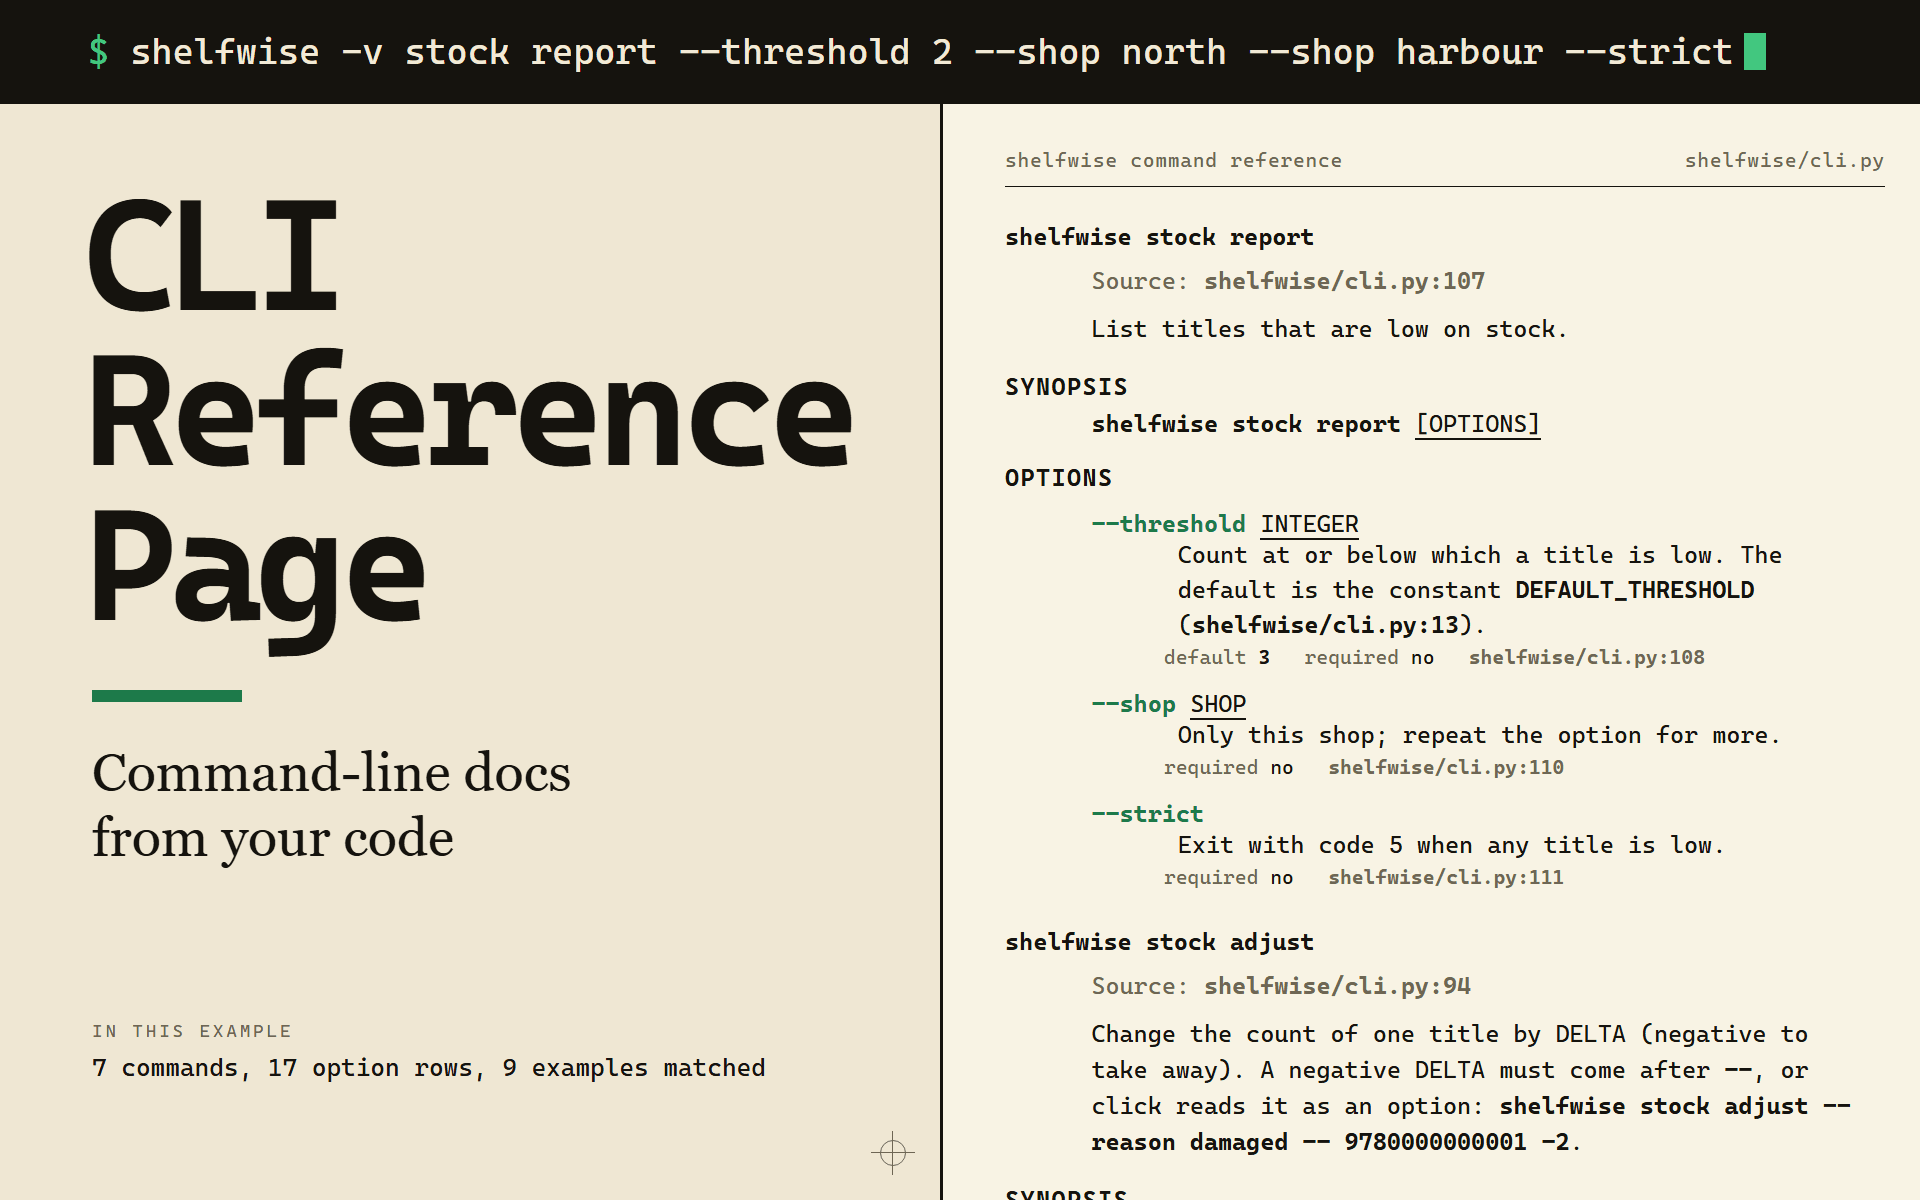
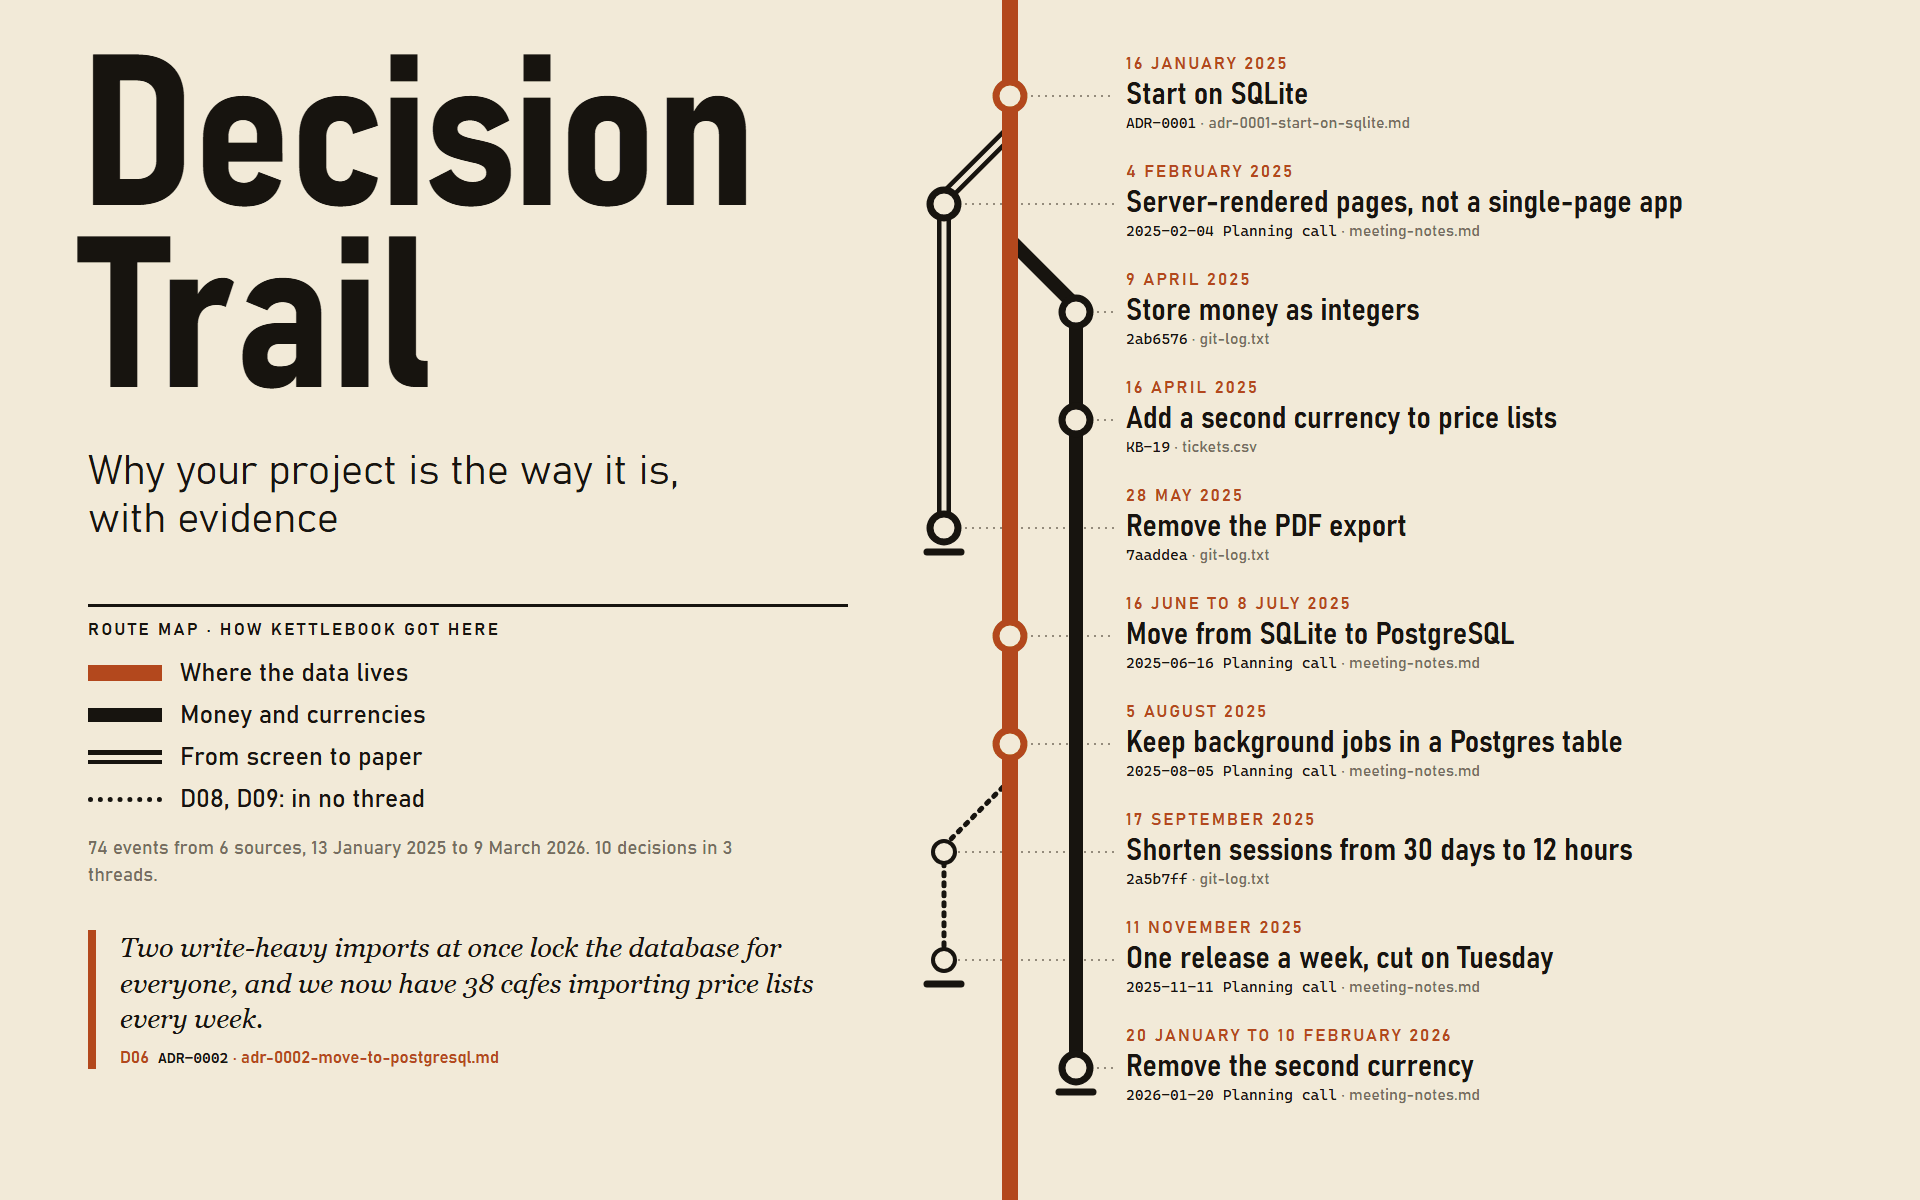
En la descarga: SKILL.md, los scripts, referencias (el formato del plan, las entradas que lee cada analizador y los comandos outdated de cada gestor de paquetes) y un ejemplo completo para que veas el resultado antes de comprar: una API de Node con un servicio de Python, 14 paquetes en 7 pasos, en inglés y árabe.
En árabe
Para desarrolladores que necesitan actualizar dependencias sin romper la compilación.
Apunta a tu agente a tu proyecto. Recibes un plan de actualización ordenado por riesgo, construido a partir de tus propios lockfiles y código fuente: dónde se usa cada paquete, qué probar y cómo volver atrás, cada punto con su archivo y línea.
Qué recibes en cada ejecución
upgrade-plan.md: un resumen, la regla de riesgo y luego los pasos: un paso por lotes para las actualizaciones patch y minor de bajo riesgo, y después pasos cuidadosos, de un paquete cada vez. Cada paso enumera los paquetes con versiones de origen y destino, dónde se usan, qué podría romperse, qué probar y cómo revertir.upgrade-plan.html: lo mismo en una página imprimible con el orden de trabajo arriba.facts.json: lo que encontró el análisis, cada dato con su archivo y línea.
Leído de tus archivos
Un script de Python incluido (biblioteca estándar, solo lectura, sin llamadas de red) lee package.json con package-lock.json (v2 y v3), yarn.lock v1 o pnpm-lock.yaml, y requirements*.txt o pyproject.toml con poetry.lock o uv.lock. Registra la versión fijada y el rango de cada paquete con sus líneas, directo o transitivo, de ejecución o de desarrollo, y cada lugar donde el código lo importa. Otros lockfiles que encuentra se enumeran como no leídos.
Nada de memoria
Las versiones objetivo salen de la lista que tu gestor de paquetes escribe con su propio comando outdated, o de ti, y el plan nombra la lista. Una línea de «qué podría romperse» cita notas de versión que alguien leyó de verdad, con el enlace; si no, es una pregunta para el equipo.
Cada paso se puede deshacer
Cada paso tiene los comandos de prueba reales del proyecto, con la línea del script de la que provienen, y una reversión: restaurar el manifiesto y el lockfile desde git, ejecutar la instalación limpia y cómo confirmar que funcionó.
Comprobado, no solo escrito
Un verificador confirma que cada paquete y versión coincide con el lockfile, que cada línea citada contiene el import, que cada paso tiene una prueba y una reversión y que no aparece ningún comando destructivo. El agente corrige y vuelve a comprobar hasta que no quede ningún FIX.
Honesto sobre sus límites
El plan muestra dónde está el riesgo; solo ejecutar las pruebas de cada paso en una rama muestra si una actualización es segura. Los puntos de importación se encuentran comparando el texto del código fuente, así que pueden pasarse por alto los imports construidos en tiempo de ejecución. Para hacer el plan no se instala ni se ejecuta nada.
Árabe
El plan puede escribirse en árabe con una página de derecha a izquierda; los nombres de paquetes, las versiones y los comandos se quedan como están.
En la descarga: SKILL.md, los scripts, referencias (el formato del plan, las entradas que lee cada analizador y los comandos outdated de cada gestor de paquetes) y un ejemplo completo para que veas el resultado antes de comprar: una API de Node con un servicio de Python, 14 paquetes en 7 pasos, en inglés y árabe.
Preguntas
¿Instala o actualiza algo?
No. Los scripts solo leen archivos. Los comandos del plan los ejecutas tú en una rama, un paso cada vez.
¿De dónde salen las versiones nuevas?
De la lista que tu gestor de paquetes escribe con su propio comando outdated (el agente lo ejecuta tras avisarte), o de ti. El plan nombra la lista. Nunca de memoria.
¿Conoce los cambios que rompen compatibilidad?
Solo a partir de notas de versión que alguien leyó de verdad, citadas con el enlace. Todo lo demás es una pregunta para el equipo.
¿Qué gestores de paquetes lee?
npm (package-lock v2 y v3), Yarn 1, pnpm, pip requirements, Poetry y uv. Otros lockfiles se enumeran como encontrados, no leídos.
¿Cómo se ordena el riesgo?
Con una regla impresa en el plan: los saltos mayores, los paquetes importados en muchos archivos y las herramientas de compilación o prueba reciben pasos cuidadosos, de uno en uno; las demás actualizaciones patch y minor comparten un paso por lotes.
¿Puedo confiar en que el plan es seguro?
El plan muestra dónde está el riesgo y cómo revertir. Solo ejecutar las pruebas de cada paso en una rama muestra si una actualización es segura.
¿Puede estar en árabe?
Sí, como opción adicional: una página de derecha a izquierda. Los nombres de paquetes, las versiones y los comandos se quedan como están.
Qué recibes
1 archivo · 104.78 KB
- upgrade-impact-report-1.0.0.zipZIP · 104.78 KB
Herramientas y scripts de IA
Informe de impacto de actualización: qué se rompe si actualizas, a partir de tus lockfiles
Para desarrolladores: apunta a tu agente a tu proyecto y recibe un plan de actualización de dependencias ordenado por riesgo, a partir de tus propios lockfiles e imports, con dónde se usa cada paquete, qué probar y cómo revertir, cada punto con su archivo y línea.
Getly abrió los archivos subidos y no encontró nada que impida abrirlos. No es un análisis antivirus ni una valoración de calidad.
Etiquetas
Preguntas frecuentes
¿Tengo acceso al instante?
Sí. Es un producto digital: puedes descargarlo justo después del pago, directamente desde tu biblioteca.
¿Puedo usarlo en proyectos comerciales?
Sí. Se permite el uso comercial: úsalo en tu propio negocio y en cosas que vendas. No puedes revender ni redistribuir el archivo en sí.
¿Cuál es vuestra política de reembolso?
Puedes pedir un reembolso dentro de 30 días. Si algo no va bien, solicítalo desde tu pedido y el equipo de Getly lo revisa.
¿Qué formatos y tamaños de archivo recibiré?
Descargarás 1 archivo - ZIP - 104.78 KB en total.
¿Recibo actualizaciones gratis?
Sí: cuando el vendedor publica una versión nueva, puedes volver a descargar los archivos más recientes desde tu biblioteca sin coste extra. Mira el registro de cambios para ver las últimas actualizaciones.
Precio
$6.00