Getly
Herramientas y scripts de IA
Revisión de seguridad de proyectos: 150 paquetes de reglas
Para desarrolladores, freelancers y agencias: apunta tu agente a un proyecto y obtén una revisión de seguridad lista para el cliente, con el archivo y la línea de cada hallazgo, un plan de corrección y una lista de tareas, basada en 150 paquetes de reglas incluidos. Informe en inglés o en árabe.
Qué recibes: 1 archivo · 3.51 MB · ZIP
Ver opciones de compraDescripción del producto
Descripción (versión en inglés)
Para desarrolladores, freelancers y agencias que revisan el proyecto de un cliente antes de publicarlo, o el suyo propio.
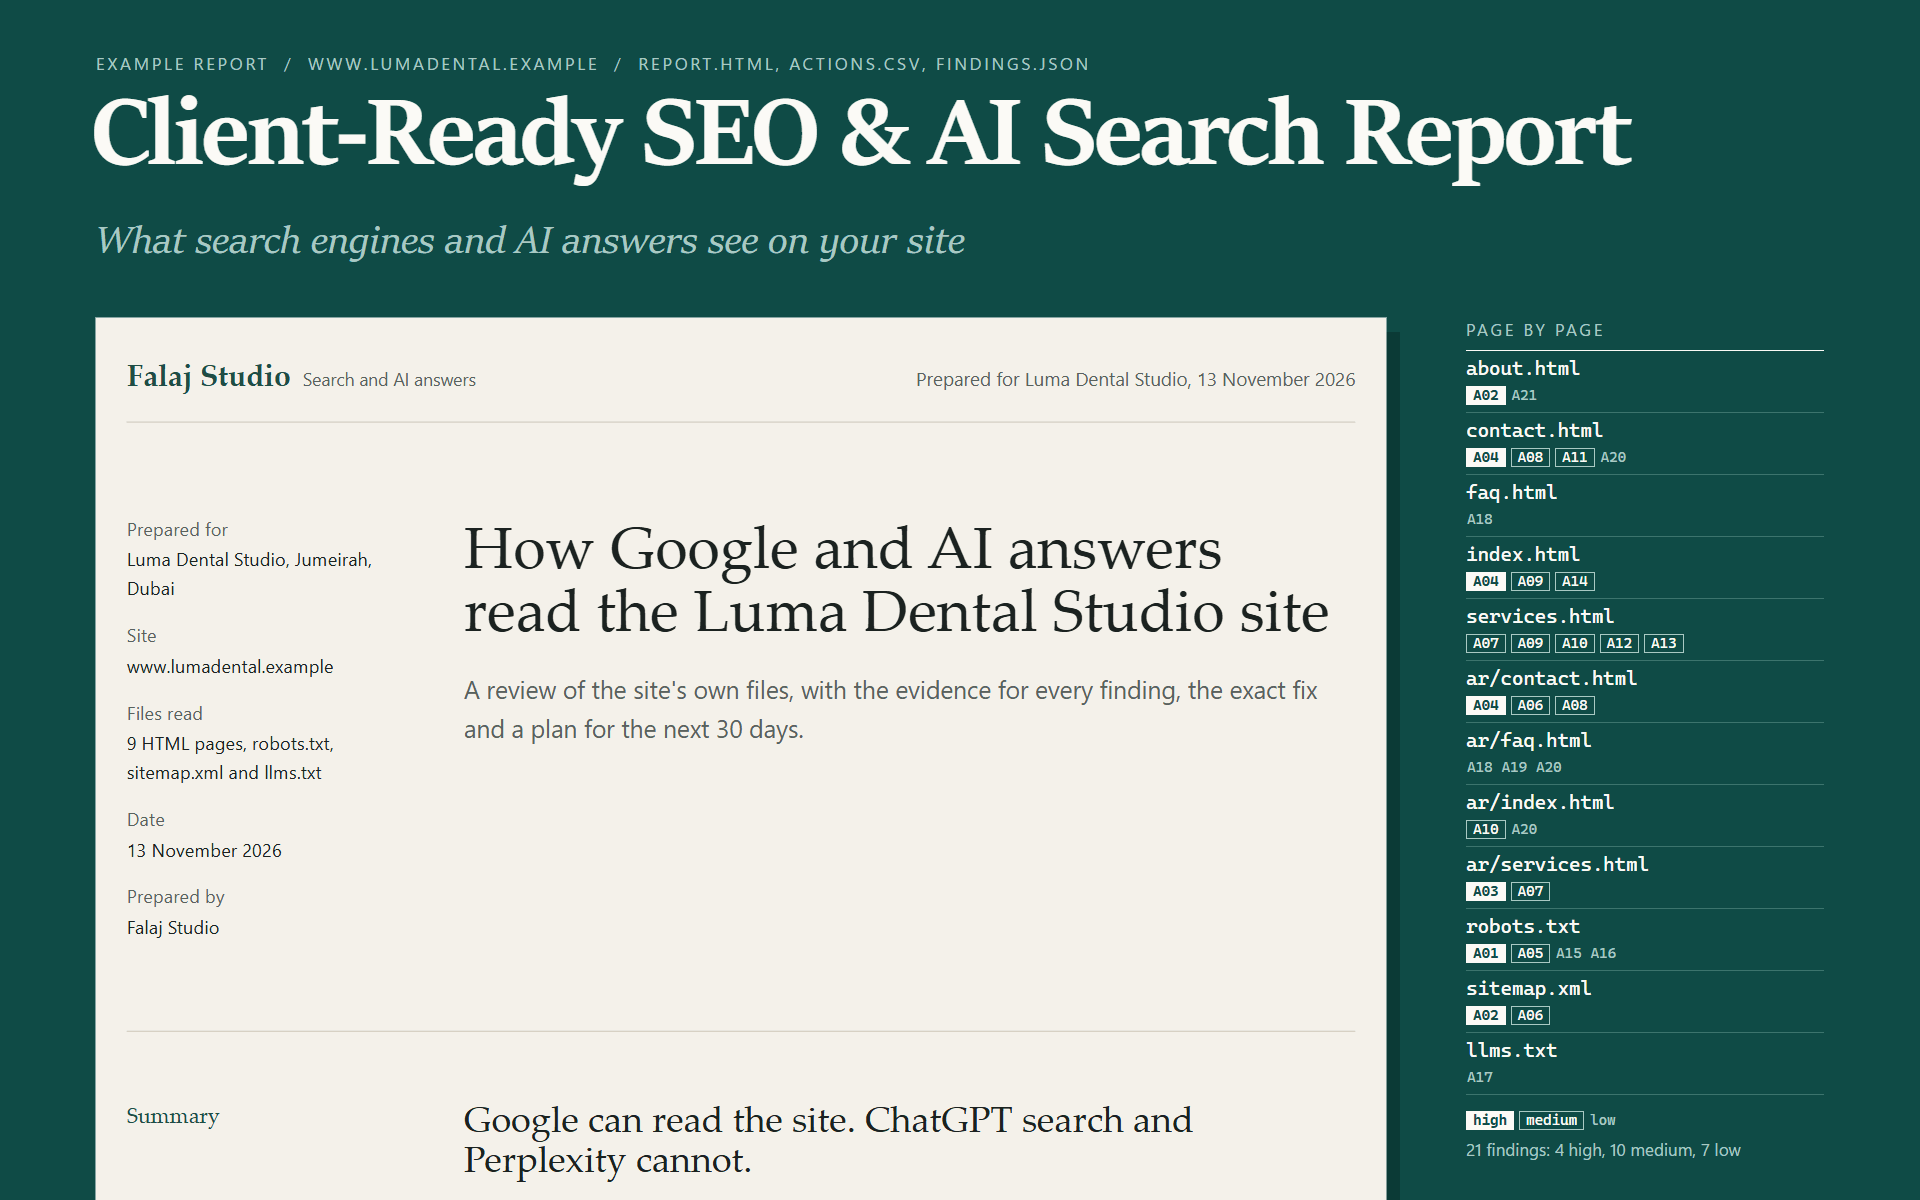
Apunta tu agente a la carpeta de un proyecto. Recibirás una revisión de seguridad lista para el cliente: un informe imprimible con el archivo y la línea de cada hallazgo, un plan de corrección y una lista de tareas, a tu nombre.
Qué recibes en cada ejecución
report.html: una página imprimible con el nombre y el color de tu estudio. Un resumen en lenguaje sencillo, qué se revisó y qué no, hallazgos que corregir primero, hallazgos que revisar, la tabla de cobertura y el plan de corrección.report.md: el mismo informe en Markdown.actions.csv: una fila por hallazgo (id, prioridad, área, hallazgo, archivo, línea, corrección, responsable, estado) para tu gestor de tareas.fix-plan.md: qué corregir primero y luego qué revisar, agrupado por área.findings.json: los resultados en bruto, para poder regenerar el informe.
Reglas reales, no prompts
La skill incluye 150 paquetes de reglas: nuestros propios verificadores publicados, reunidos en una sola biblioteca. 139 son paquetes de seguridad y se ejecutan por defecto; 11 son paquetes de calidad (accesibilidad, SEO, rendimiento y similares) que puedes activar y que aparecen en su propia sección. Cubren secretos e higiene del repositorio, CI/CD, contenedores y nube, servidores y bases de datos, código de la aplicación, autenticación y pagos, datos y privacidad, apps web, móviles y de escritorio, e IA y agentes. Cada paquete lee los archivos que conoce e indica la regla, el archivo, la línea, por qué importa y la forma más segura. Los valores secretos se enmascaran antes de llegar al informe.
El informe no puede desviarse de los hallazgos
Los hallazgos, la cobertura y el plan de corrección se generan mediante script directamente a partir de los resultados. Tu agente solo escribe el breve resumen. Un verificador rechaza el informe si falta un hallazgo, se movió o se cambió su prioridad, o si el resumen usa palabras como "seguro" o "conforme".
Honesto sobre sus límites
Es una revisión estática del texto de los archivos. Solo lee archivos: no ejecuta nada del código del proyecto ni hace llamadas de red. No es una prueba de penetración ni una auditoría de cumplimiento, no busca vulnerabilidades conocidas en las dependencias y "no marcado" no es una garantía. El informe lo dice y enumera por separado los paquetes que revisaron archivos sin marcar nada y los paquetes que no encontraron nada que leer.
Árabe
Todo el informe puede generarse en árabe, de derecha a izquierda, para un cliente de habla árabe. Las explicaciones de las reglas se mantienen en inglés, y el informe lo indica.
En la descarga: SKILL.md, los scripts, los 150 paquetes de reglas, referencias (formato del informe, cada paquete con su alcance, lo que una revisión estática no puede ver) y un ejemplo completo para que veas el resultado antes de comprar: un pequeño proyecto de muestra con errores plantados y los informes en inglés y árabe generados a partir de él.
Descripción (versión en árabe)
Para desarrolladores, freelancers y agencias que revisan el proyecto de un cliente antes de publicarlo, o el suyo propio.
Apunta tu agente a la carpeta de un proyecto. Recibirás una revisión de seguridad lista para el cliente: un informe imprimible con el archivo y la línea de cada hallazgo, un plan de corrección y una lista de tareas, a tu nombre.
Qué recibes en cada ejecución
- Una página
report.html: una página imprimible con el nombre y el color de tu estudio. Un resumen en lenguaje sencillo, qué se revisó y qué no, hallazgos que corregir primero, hallazgos que revisar, la tabla de cobertura y el plan de corrección. - Un archivo
report.md: el mismo informe en Markdown. - Un archivo
actions.csv: una fila por hallazgo (número, prioridad, área, hallazgo, archivo, línea, corrección, responsable, estado). - Un archivo
fix-plan.md: qué corregir primero y luego qué revisar, agrupado por área. - Un archivo
findings.json: los resultados en bruto, para poder regenerar el informe.
Reglas reales, no prompts
La skill incluye 150 paquetes de reglas: nuestros propios verificadores publicados, reunidos en una sola biblioteca. 139 son paquetes de seguridad y se ejecutan por defecto; 11 son paquetes de calidad (accesibilidad, SEO, rendimiento y similares) que puedes activar y que aparecen en su propia sección. Cubren secretos e higiene del repositorio, CI/CD, contenedores y nube, servidores y bases de datos, código de la aplicación, autenticación y pagos, datos y privacidad, apps web, móviles y de escritorio, e IA y agentes. Cada paquete lee los archivos que conoce e indica la regla, el archivo, la línea, por qué importa y la forma más segura. Los valores secretos se enmascaran antes de llegar al informe.
El informe no puede desviarse de los hallazgos
Los hallazgos, la cobertura y el plan de corrección se generan mediante script directamente a partir de los resultados. Tu agente solo escribe el breve resumen. Un verificador rechaza el informe si falta un hallazgo, se movió o se cambió su prioridad, o si el resumen usa palabras como "seguro" o "conforme".
Honesto sobre sus límites
Es una revisión estática del texto de los archivos. Solo lee archivos: no ejecuta nada del código del proyecto ni hace llamadas de red. No es una prueba de penetración ni una auditoría de cumplimiento, no busca vulnerabilidades conocidas en las dependencias y "no marcado" no es una garantía. El informe lo dice y enumera por separado los paquetes que revisaron archivos sin marcar nada y los paquetes que no encontraron nada que leer.
Árabe
Todo el informe puede generarse en árabe, de derecha a izquierda, para un cliente de habla árabe. Las explicaciones de las reglas se mantienen en inglés, y el informe lo indica.
Dentro del archivo: SKILL.md, los scripts, los 150 paquetes de reglas, referencias (formato del informe, cada paquete con su alcance, lo que una revisión estática no puede ver) y un ejemplo completo para que veas el resultado antes de comprar: un pequeño proyecto de muestra con errores plantados y los informes en inglés y árabe generados a partir de él.
Preguntas
¿Ejecuta mi proyecto o se conecta a algo?
No. Los scripts leen los archivos como texto. No ejecutan nada del código del proyecto ni hacen llamadas de red.
¿Es una prueba de penetración o una auditoría de cumplimiento?
No. Es una revisión estática inicial, y el informe lo indica en la página, con una lista de lo que no se cubrió.
¿Qué son los 150 paquetes de reglas?
Nuestros propios verificadores publicados, reunidos en una sola biblioteca: 139 paquetes de seguridad que se ejecutan por defecto y 11 paquetes de calidad que puedes activar, con su propia sección en el informe. Las referencias enumeran cada paquete con su alcance.
¿Y si mi proyecto usa un stack que ningún paquete cubre?
La tabla de cobertura lo muestra: los paquetes que no encontraron archivos que leer aparecen como no aplicables, aparte de los paquetes que revisaron archivos y no marcaron nada.
¿Puedo poner el nombre de mi estudio en el informe?
Sí. Un brief corto define el cliente, el revisor, la fecha y el color de acento. Los hallazgos en sí provienen de los resultados y el resumen no puede modificarlos.
¿Aparecerán en el informe los secretos encontrados en mis archivos?
No. Los valores secretos se enmascaran antes de llegar a findings.json y al informe.
¿El informe puede estar en árabe?
Sí, como opción adicional: un informe en árabe de derecha a izquierda. Las explicaciones de las reglas se mantienen en inglés, y el informe lo indica.
Qué recibes
1 archivo · 3.51 MB
- project-security-review-1.0.0.zipZIP · 3.51 MB
Herramientas y scripts de IA
Revisión de seguridad de proyectos: 150 paquetes de reglas
Para desarrolladores, freelancers y agencias: apunta tu agente a un proyecto y obtén una revisión de seguridad lista para el cliente, con el archivo y la línea de cada hallazgo, un plan de corrección y una lista de tareas, basada en 150 paquetes de reglas incluidos. Informe en inglés o en árabe.
Getly abrió los archivos subidos y no encontró nada que impida abrirlos. No es un análisis antivirus ni una valoración de calidad.
Etiquetas
Preguntas frecuentes
¿Tengo acceso al instante?
Sí. Es un producto digital: puedes descargarlo justo después del pago, directamente desde tu biblioteca.
¿Puedo usarlo en proyectos comerciales?
Sí. Se permite el uso comercial: úsalo en tu propio negocio y en cosas que vendas. No puedes revender ni redistribuir el archivo en sí.
¿Cuál es vuestra política de reembolso?
Puedes pedir un reembolso dentro de 30 días. Si algo no va bien, solicítalo desde tu pedido y el equipo de Getly lo revisa.
¿Qué formatos y tamaños de archivo recibiré?
Descargarás 1 archivo - ZIP - 3.51 MB en total.
¿Recibo actualizaciones gratis?
Sí: cuando el vendedor publica una versión nueva, puedes volver a descargar los archivos más recientes desde tu biblioteca sin coste extra. Mira el registro de cambios para ver las últimas actualizaciones.
Precio
$39.00