Getly
Outils et scripts IA
Audit de sécurité de projet : 150 packs de règles
Pour les développeurs, freelances et agences : pointez votre agent vers un projet et obtenez un audit de sécurité prêt à remettre au client, avec le fichier et la ligne de chaque constat, un plan de correction et une liste de tâches, à partir de 150 packs de règles inclus. Rapport en anglais ou en arabe.
Ce que vous recevez : 1 fichier · 3.51 MB · ZIP
Voir les options d'achatDescription du produit
Description (version anglaise)
Pour les développeurs, freelances et agences qui vérifient le projet d'un client avant sa mise en ligne, ou le leur.
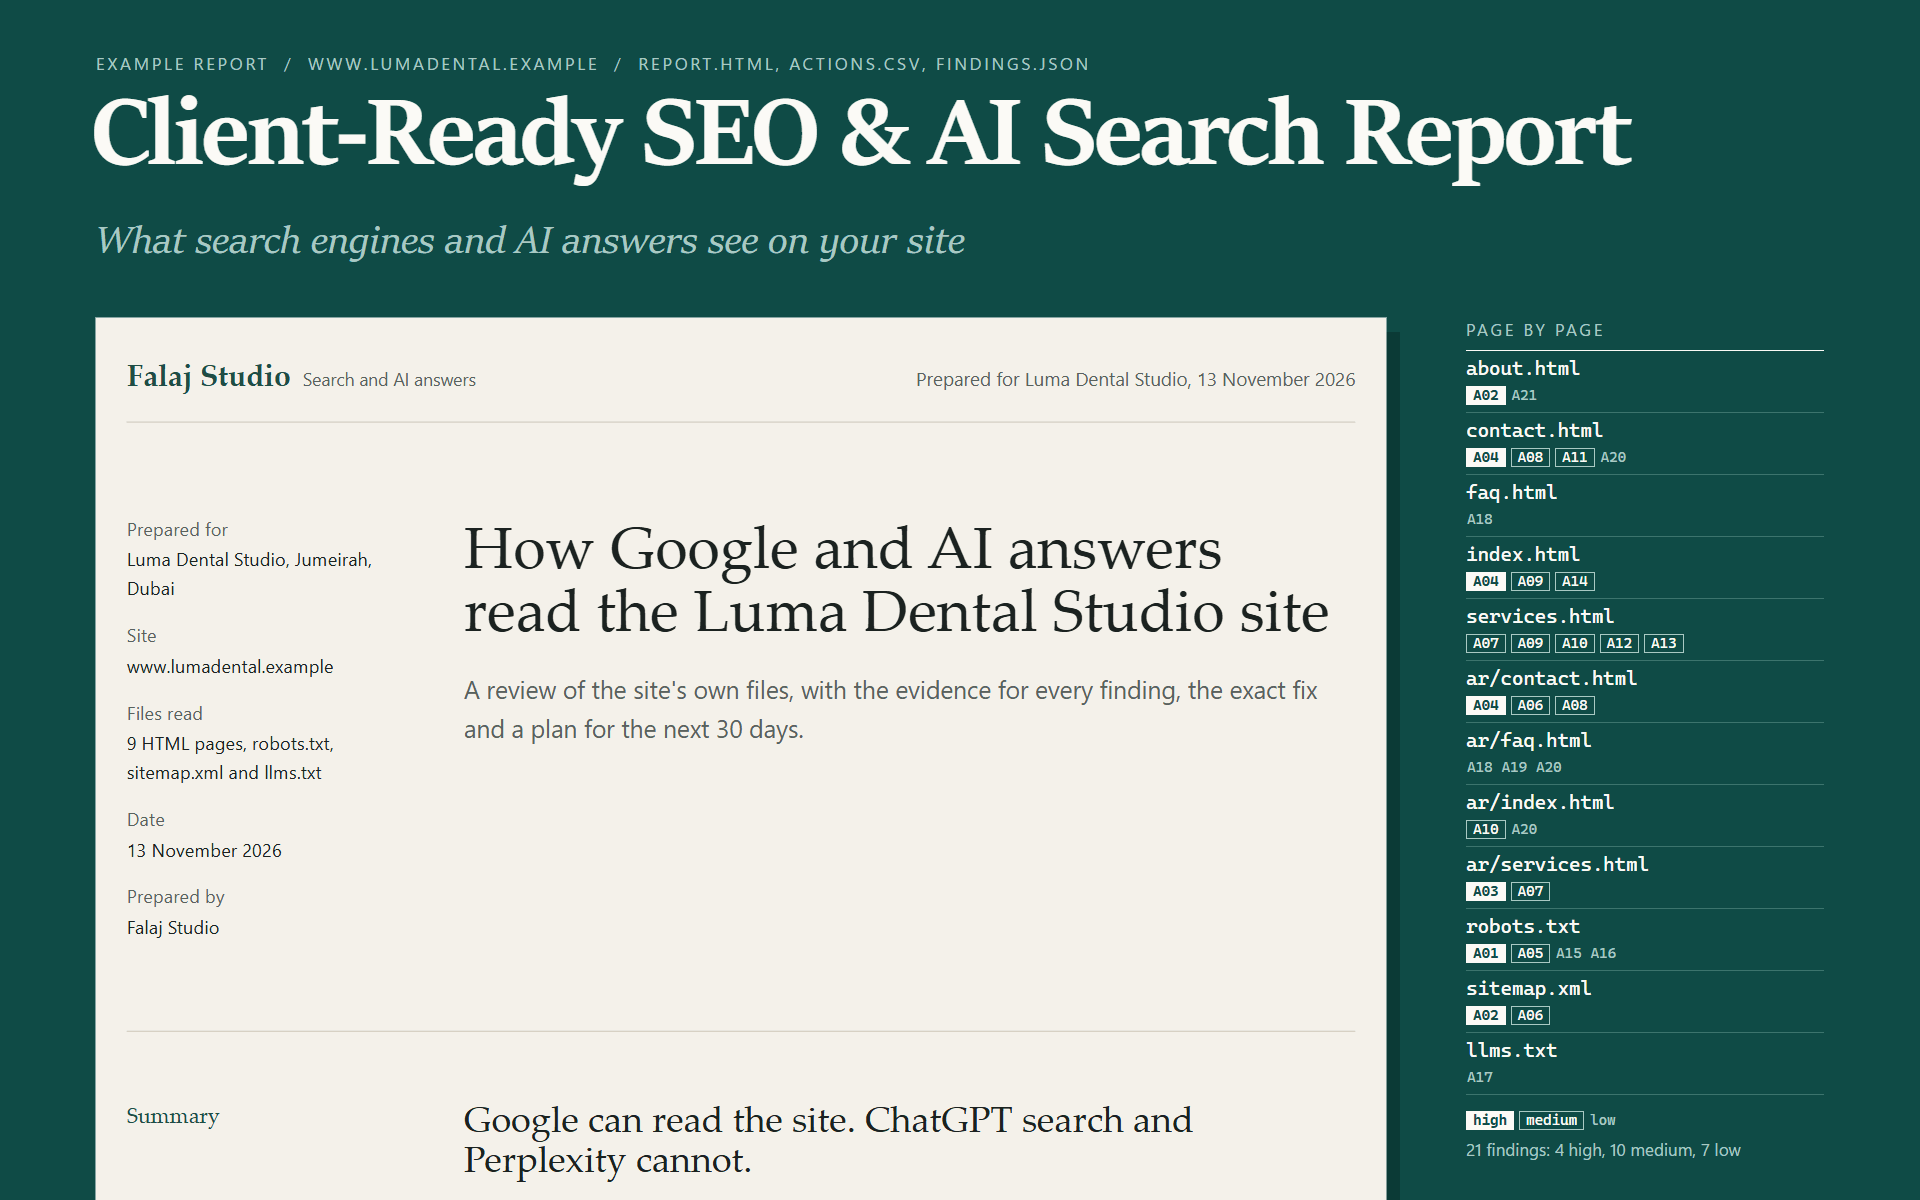
Pointez votre agent vers le dossier d'un projet. Vous recevez un audit de sécurité prêt pour le client : un rapport imprimable avec le fichier et la ligne de chaque constat, un plan de correction et une liste de tâches, rédigés en votre nom.
Ce que vous obtenez à chaque exécution
report.html: une page imprimable aux nom et couleur de votre studio. Un résumé en langage clair, ce qui a été vérifié et ce qui ne l'a pas été, les constats à corriger en priorité, les constats à examiner, le tableau de couverture et le plan de correction.report.md: le même rapport en Markdown.actions.csv: une ligne par constat (id, priorité, domaine, constat, fichier, ligne, correction, responsable, statut) pour votre outil de suivi.fix-plan.md: ce qu'il faut corriger d'abord, puis ce qu'il faut examiner, regroupé par domaine.findings.json: les résultats bruts, pour pouvoir régénérer le rapport.
De vraies règles, pas des prompts
La skill contient 150 packs de règles : nos propres vérificateurs publiés, réunis en une seule bibliothèque. 139 sont des packs de sécurité exécutés par défaut ; 11 sont des packs qualité (accessibilité, SEO, performance, etc.) que vous pouvez activer et qui figurent dans leur propre section. Ils couvrent les secrets et l'hygiène du dépôt, le CI/CD, les conteneurs et le cloud, les serveurs et bases de données, le code applicatif, l'authentification et les paiements, les données et la confidentialité, les applications web, mobiles et desktop, ainsi que l'IA et les agents. Chaque pack lit les fichiers qu'il connaît et indique la règle, le fichier, la ligne, pourquoi c'est important et la méthode plus sûre. Les valeurs secrètes sont masquées avant d'arriver dans le rapport.
Le rapport ne peut pas s'écarter des constats
Les constats, la couverture et le plan de correction sont générés par script directement à partir des résultats. Votre agent ne rédige que le court résumé. Un vérificateur rejette le rapport si un constat manque, a été déplacé ou reclassé, ou si le résumé emploie des mots comme "sécurisé" ou "conforme".
Honnête sur ses limites
C'est une analyse statique du texte des fichiers. Elle se contente de lire les fichiers : elle n'exécute aucun code du projet et n'effectue aucun appel réseau. Ce n'est ni un test d'intrusion ni un audit de conformité, elle ne recherche pas les vulnérabilités connues dans les dépendances, et "non signalé" n'est pas une garantie. Le rapport le précise et liste séparément les packs qui ont vérifié des fichiers sans rien signaler et ceux qui n'ont rien trouvé à lire.
Arabe
L'ensemble du rapport peut être produit en arabe, de droite à gauche, pour un client arabophone. Les explications des règles restent en anglais, et le rapport le précise.
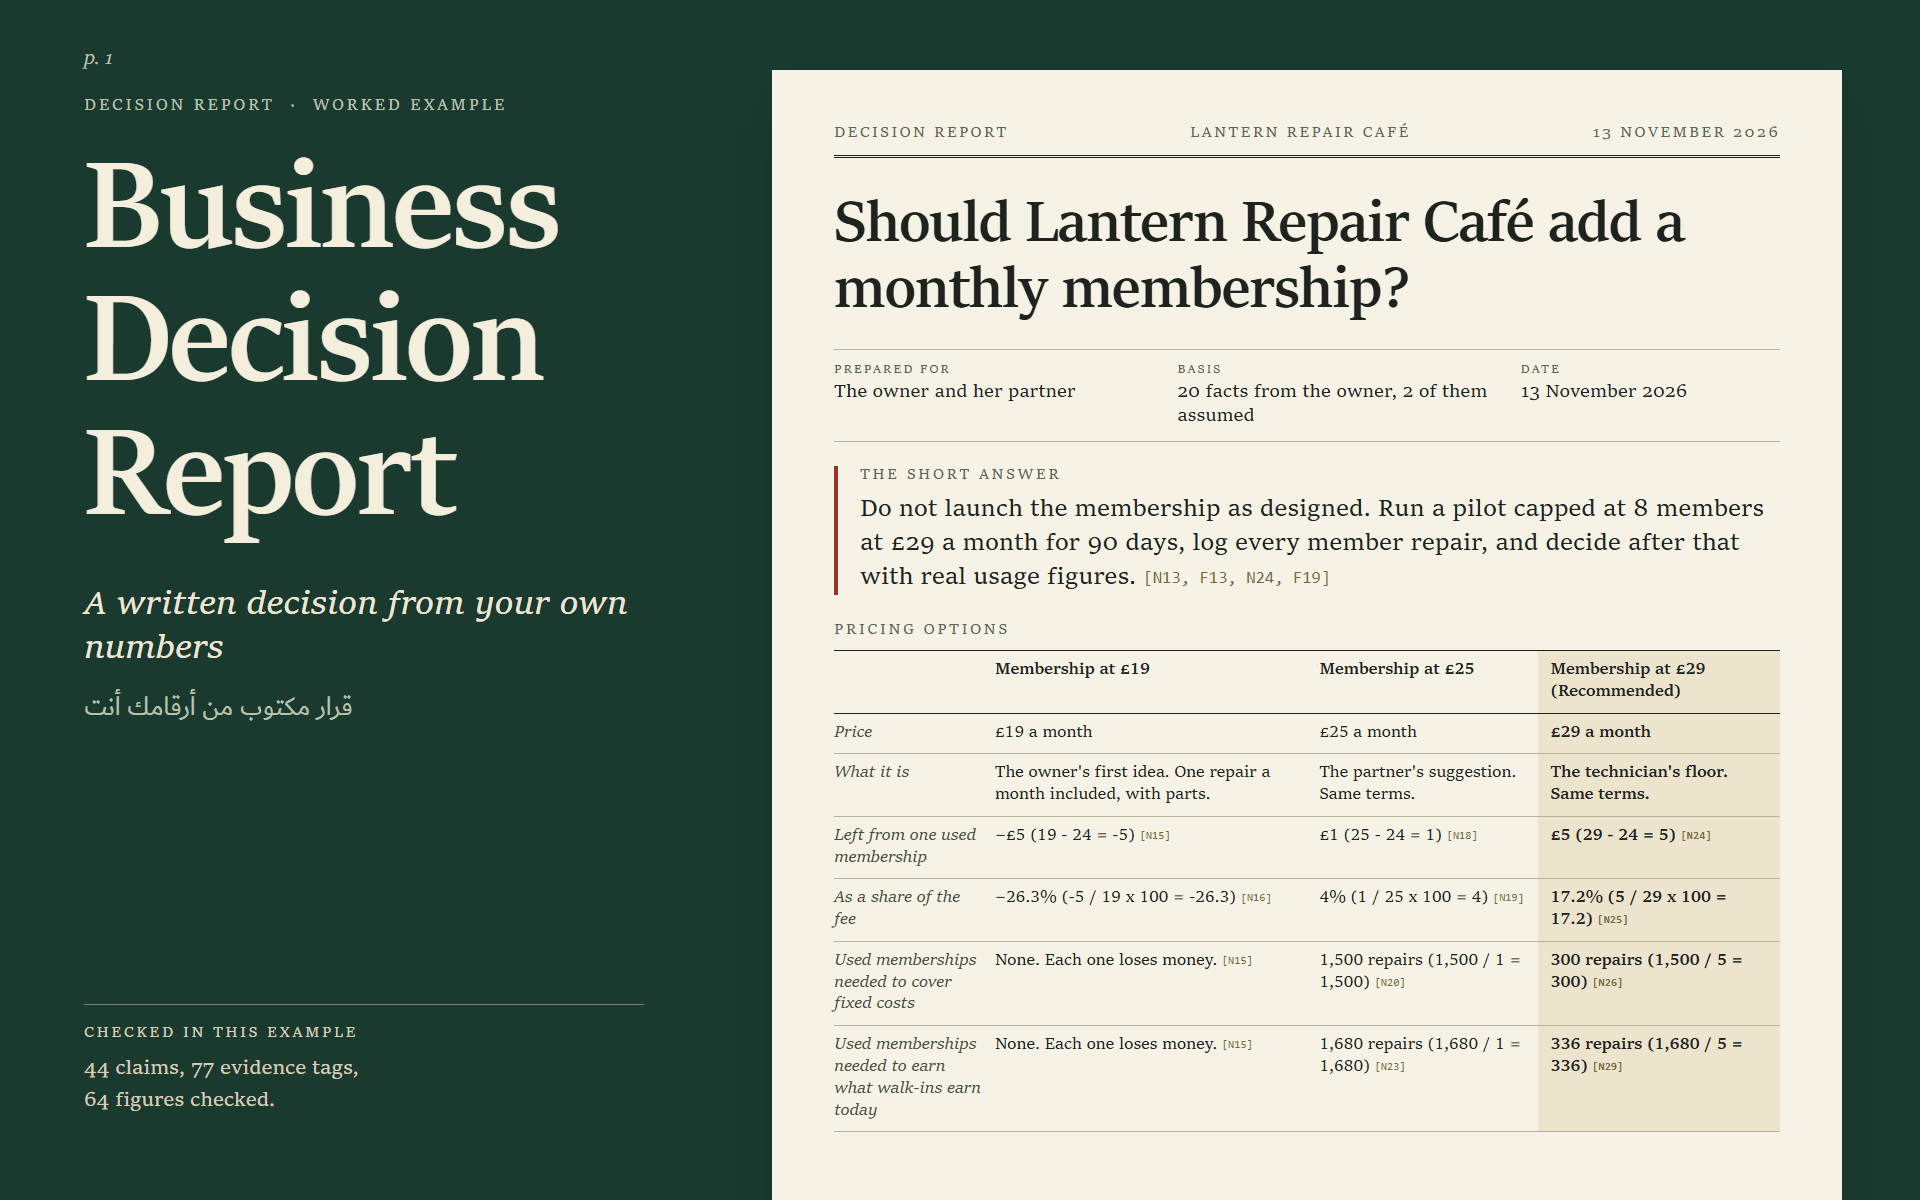
Dans le téléchargement : SKILL.md, les scripts, les 150 packs de règles, des références (format du rapport, chaque pack avec son périmètre, ce qu'une analyse statique ne peut pas voir) et un exemple complet pour que vous voyiez le résultat avant d'acheter : un petit projet de démonstration contenant des erreurs volontaires et les rapports anglais et arabe produits à partir de celui-ci.
Description (version arabe)
Pour les développeurs, freelances et agences qui vérifient le projet d'un client avant sa mise en ligne, ou le leur.
Pointez votre agent vers le dossier d'un projet. Vous recevez un audit de sécurité prêt pour le client : un rapport imprimable avec le fichier et la ligne de chaque constat, un plan de correction et une liste de tâches, rédigés en votre nom.
Ce que vous obtenez à chaque exécution
- Une page
report.html: une page imprimable aux nom et couleur de votre studio. Un résumé en langage clair, ce qui a été vérifié et ce qui ne l'a pas été, les constats à corriger en priorité, les constats à examiner, le tableau de couverture et le plan de correction. - Un fichier
report.md: le même rapport en Markdown. - Un fichier
actions.csv: une ligne par constat (numéro, priorité, domaine, constat, fichier, ligne, correction, responsable, statut). - Un fichier
fix-plan.md: ce qu'il faut corriger d'abord, puis ce qu'il faut examiner, regroupé par domaine. - Un fichier
findings.json: les résultats bruts, pour pouvoir régénérer le rapport.
De vraies règles, pas des prompts
La skill contient 150 packs de règles : nos propres vérificateurs publiés, réunis en une seule bibliothèque. 139 sont des packs de sécurité exécutés par défaut ; 11 sont des packs qualité (accessibilité, SEO, performance, etc.) que vous pouvez activer et qui figurent dans leur propre section. Ils couvrent les secrets et l'hygiène du dépôt, le CI/CD, les conteneurs et le cloud, les serveurs et bases de données, le code applicatif, l'authentification et les paiements, les données et la confidentialité, les applications web, mobiles et desktop, ainsi que l'IA et les agents. Chaque pack lit les fichiers qu'il connaît et indique la règle, le fichier, la ligne, pourquoi c'est important et la méthode plus sûre. Les valeurs secrètes sont masquées avant d'arriver dans le rapport.
Le rapport ne peut pas s'écarter des constats
Les constats, la couverture et le plan de correction sont générés par script directement à partir des résultats. Votre agent ne rédige que le court résumé. Un vérificateur rejette le rapport si un constat manque, a été déplacé ou reclassé, ou si le résumé emploie des mots comme "sécurisé" ou "conforme".
Honnête sur ses limites
C'est une analyse statique du texte des fichiers. Elle se contente de lire les fichiers : elle n'exécute aucun code du projet et n'effectue aucun appel réseau. Ce n'est ni un test d'intrusion ni un audit de conformité, elle ne recherche pas les vulnérabilités connues dans les dépendances, et "non signalé" n'est pas une garantie. Le rapport le précise et liste séparément les packs qui ont vérifié des fichiers sans rien signaler et ceux qui n'ont rien trouvé à lire.
Arabe
L'ensemble du rapport peut être produit en arabe, de droite à gauche, pour un client arabophone. Les explications des règles restent en anglais, et le rapport le précise.
Dans le fichier : SKILL.md, les scripts, les 150 packs de règles, des références (format du rapport, chaque pack avec son périmètre, ce qu'une analyse statique ne peut pas voir) et un exemple complet pour que vous voyiez le résultat avant d'acheter : un petit projet de démonstration contenant des erreurs volontaires et les rapports anglais et arabe produits à partir de celui-ci.
Questions
Est-ce qu'il exécute mon projet ou se connecte à quoi que ce soit ?
Non. Les scripts lisent les fichiers comme du texte. Ils n'exécutent aucun code du projet et n'effectuent aucun appel réseau.
Est-ce un test d'intrusion ou un audit de conformité ?
Non. C'est une première analyse statique, et le rapport l'indique sur la page, avec la liste de ce qui n'a pas été couvert.
Que sont les 150 packs de règles ?
Nos propres vérificateurs publiés, réunis en une seule bibliothèque : 139 packs de sécurité exécutés par défaut et 11 packs qualité que vous pouvez activer, présentés dans leur propre section. Les références listent chaque pack avec son périmètre.
Et si mon projet utilise une stack qu'aucun pack ne couvre ?
Le tableau de couverture le montre : les packs qui n'ont trouvé aucun fichier à lire sont indiqués comme non applicables, à part des packs qui ont vérifié des fichiers sans rien signaler.
Puis-je mettre le nom de mon studio sur le rapport ?
Oui. Un court brief définit le client, le relecteur, la date et la couleur d'accent. Les constats proviennent des résultats et ne peuvent pas être modifiés par le résumé.
Les secrets trouvés dans mes fichiers apparaîtront-ils dans le rapport ?
Non. Les valeurs secrètes sont masquées avant d'arriver dans findings.json et dans le rapport.
Le rapport peut-il être en arabe ?
Oui, en option : un rapport en arabe de droite à gauche. Les explications des règles restent en anglais, et le rapport le précise.
Ce que vous recevez
1 fichier · 3.51 MB
- project-security-review-1.0.0.zipZIP · 3.51 MB
Outils et scripts IA
Audit de sécurité de projet : 150 packs de règles
Pour les développeurs, freelances et agences : pointez votre agent vers un projet et obtenez un audit de sécurité prêt à remettre au client, avec le fichier et la ligne de chaque constat, un plan de correction et une liste de tâches, à partir de 150 packs de règles inclus. Rapport en anglais ou en arabe.
Getly a ouvert les fichiers envoyés et n'a rien trouvé qui empêche leur ouverture. Ce n'est ni une analyse antivirus ni une note de qualité.
Tags
Questions fréquentes
Ai-je accès au produit immédiatement ?
Oui. C'est un produit numérique : vous pouvez le télécharger juste après le paiement, directement depuis votre bibliothèque.
Puis-je l'utiliser pour des projets commerciaux ?
Oui. L'usage commercial est autorisé : utilisez-le dans votre propre activité et dans ce que vous vendez. Vous ne pouvez pas revendre ni redistribuer le fichier lui-même.
Quelle est votre politique de remboursement ?
Vous pouvez demander un remboursement dans un délai de 30 jours. Si quelque chose ne va pas, demandez-le depuis votre commande et l'équipe Getly l'examine.
Quels formats et quelles tailles de fichier vais-je recevoir ?
Vous téléchargerez 1 fichier - ZIP - 3.51 MB au total.
Ai-je droit aux mises à jour gratuites ?
Oui : quand le vendeur publie une nouvelle version, vous pouvez retélécharger les derniers fichiers depuis votre bibliothèque sans frais. Consultez le journal des modifications pour les dernières mises à jour.
Prix
$39.00