Getly
ИИ-инструменты и скрипты
Проверка безопасности проекта: 150 наборов правил
Для разработчиков, фрилансеров и агентств: укажите агенту проект и получите готовый для клиента отчёт о безопасности с файлом и строкой каждой находки, планом исправлений и списком задач на основе 150 встроенных наборов правил. Отчёт на английском или арабском.
Что вы получите: 1 файл · 3.51 MB · ZIP
Варианты покупкиОписание товара
Описание (английская версия)
Для разработчиков, фрилансеров и агентств, которые проверяют проект клиента перед релизом, или свой собственный.
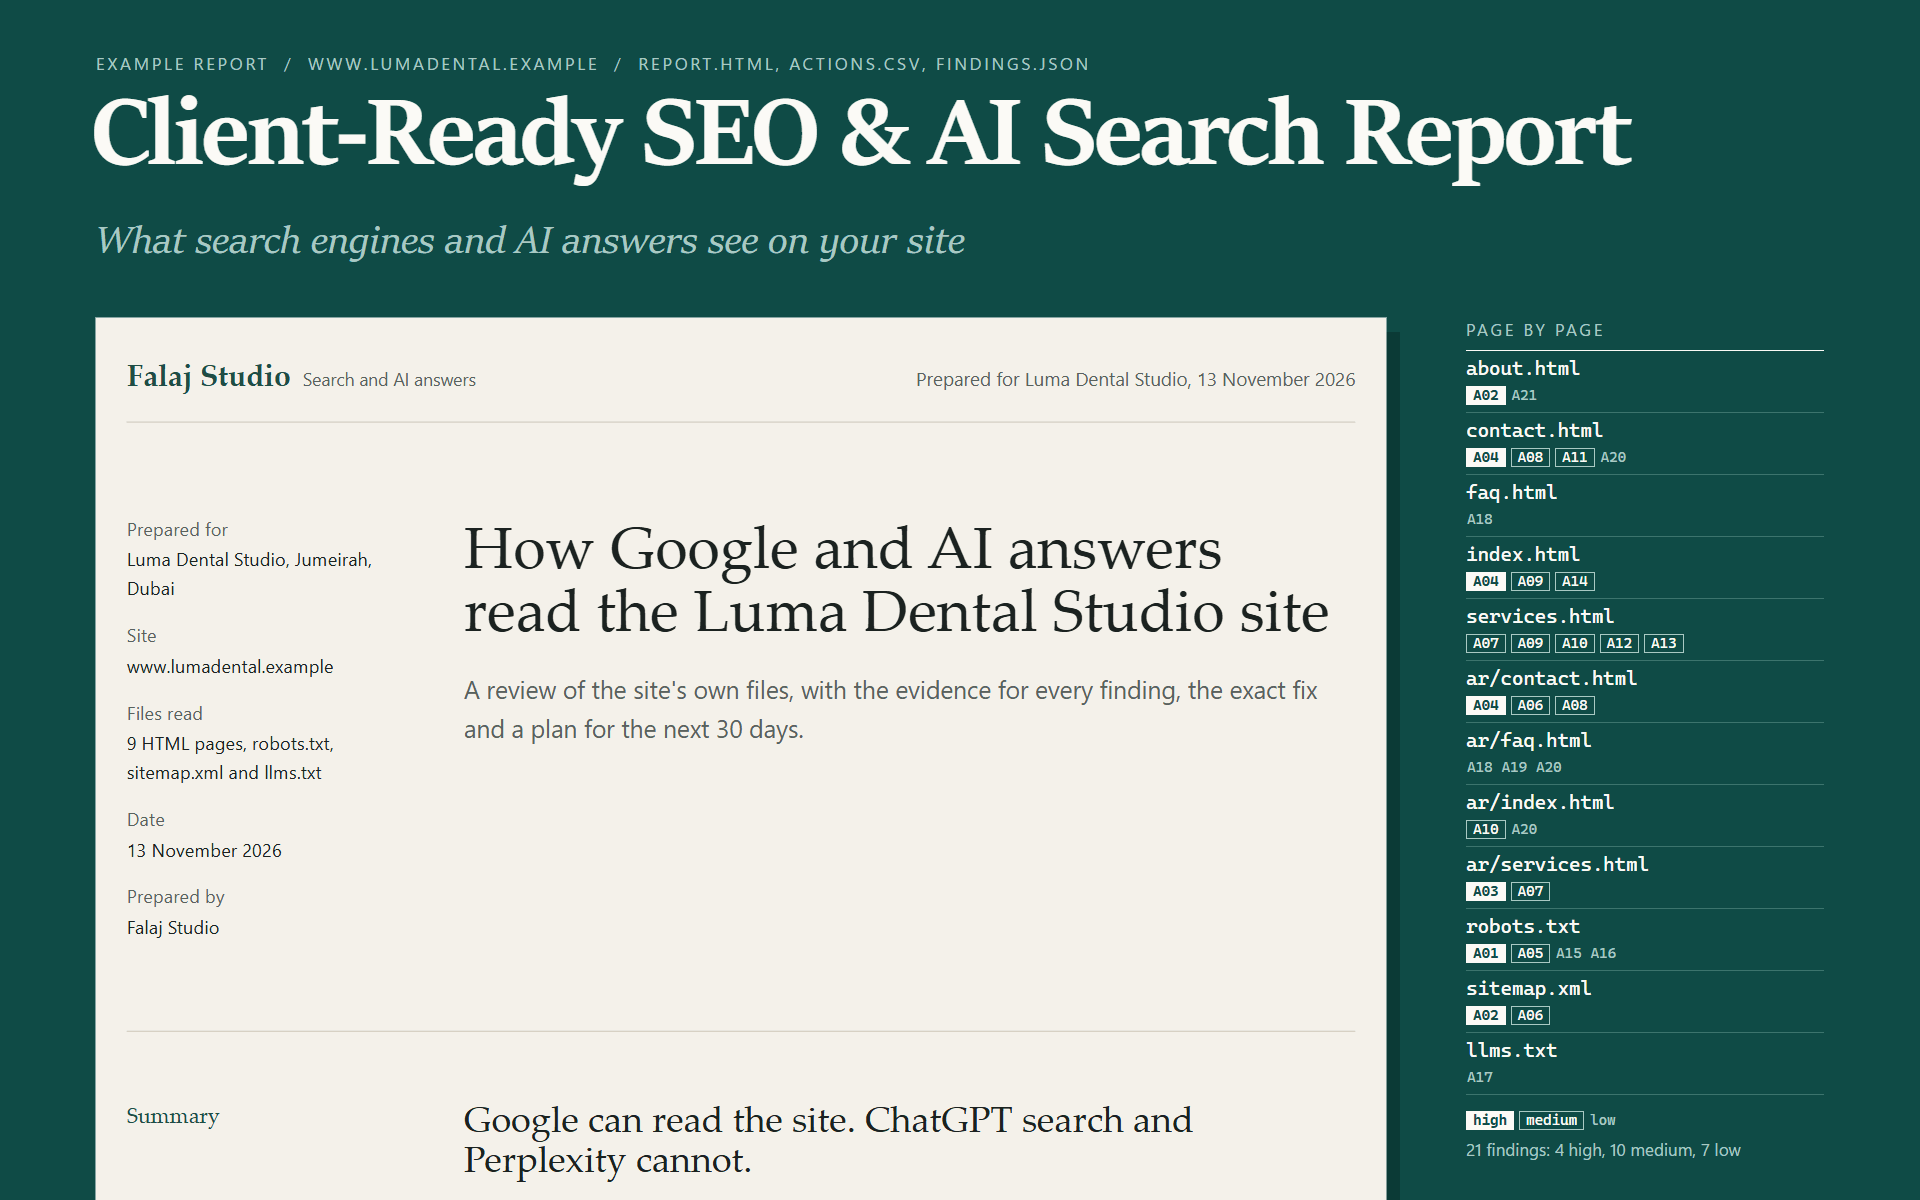
Укажите агенту папку проекта. В ответ вы получите готовый для клиента отчёт о безопасности: печатный отчёт с файлом и строкой каждой находки, план исправлений и список задач, подписанные вашим именем.
Что вы получаете при каждом запуске
report.html: одна страница для печати с названием и цветом вашей студии. Краткое резюме простым языком, что проверялось и что нет, находки для первоочередного исправления, находки для проверки, таблица покрытия и план исправлений.report.md: тот же отчёт в формате Markdown.actions.csv: по одной строке на находку (id, приоритет, область, находка, файл, строка, исправление, ответственный, статус) для вашего трекера.fix-plan.md: что исправить в первую очередь, а что проверить, с группировкой по областям.findings.json: сырые результаты, чтобы отчёт можно было сгенерировать заново.
Настоящие правила, а не промпты
Навык содержит 150 наборов правил: наши собственные опубликованные проверки, собранные в одну библиотеку. 139 из них касаются безопасности и запускаются по умолчанию; 11 наборов качества (доступность, SEO, производительность и подобное) можно включить, и их результаты выводятся в отдельном разделе. Они охватывают секреты и гигиену репозитория, CI/CD, контейнеры и облако, серверы и базы данных, код приложения, авторизацию и платежи, данные и приватность, веб-, мобильные и десктопные приложения, а также ИИ и агентов. Каждый набор читает известные ему файлы и сообщает правило, файл, строку, почему это важно и как сделать безопаснее. Значения секретов маскируются до того, как попадут в отчёт.
Отчёт не может расходиться с находками
Находки, покрытие и план исправлений генерируются скриптом прямо из результатов. Ваш агент пишет только краткое резюме. Проверщик отклоняет отчёт, если находка пропущена, перемещена или изменён её приоритет, а также если в резюме встречаются слова вроде «безопасно» или «соответствует требованиям».
Честно о своих ограничениях
Это статический анализ текста файлов. Он только читает файлы: не запускает код проекта и не выполняет сетевых запросов. Это не тест на проникновение и не аудит соответствия, он не ищет известные уязвимости в зависимостях, и «не отмечено» не означает гарантии. Отчёт прямо об этом говорит и отдельно перечисляет наборы, которые проверили файлы и ничего не нашли, и наборы, которым нечего было читать.
Арабский язык
Весь отчёт можно сформировать на арабском, справа налево, для арабоязычного клиента. Пояснения к правилам остаются на английском, и отчёт об этом сообщает.
В загрузке: SKILL.md, скрипты, 150 наборов правил, справочные материалы (формат отчёта, каждый набор с его областью действия, что статический анализ не видит) и полный пример, чтобы вы увидели результат до покупки: небольшой демо-проект с заложенными ошибками и сделанные по нему отчёты на английском и арабском.
Описание (арабская версия)
Для разработчиков, фрилансеров и агентств, которые проверяют проект клиента перед релизом, или свой собственный.
Укажите агенту папку проекта. В ответ вы получите готовый для клиента отчёт о безопасности: печатный отчёт с файлом и строкой каждой находки, план исправлений и список задач, подписанные вашим именем.
Что вы получаете при каждом запуске
- Страница
report.html: одна страница для печати с названием и цветом вашей студии. Краткое резюме простым языком, что проверялось и что нет, находки для первоочередного исправления, находки для проверки, таблица покрытия и план исправлений. - Файл
report.md: тот же отчёт в формате Markdown. - Файл
actions.csv: по одной строке на находку (номер, приоритет, область, находка, файл, строка, исправление, ответственный, статус). - Файл
fix-plan.md: что исправить в первую очередь, а что проверить, с группировкой по областям. - Файл
findings.json: сырые результаты, чтобы отчёт можно было сгенерировать заново.
Настоящие правила, а не промпты
Навык содержит 150 наборов правил: наши собственные опубликованные проверки, собранные в одну библиотеку. 139 из них касаются безопасности и запускаются по умолчанию; 11 наборов качества (доступность, SEO, производительность и подобное) можно включить, и их результаты выводятся в отдельном разделе. Они охватывают секреты и гигиену репозитория, CI/CD, контейнеры и облако, серверы и базы данных, код приложения, авторизацию и платежи, данные и приватность, веб-, мобильные и десктопные приложения, а также ИИ и агентов. Каждый набор читает известные ему файлы и сообщает правило, файл, строку, почему это важно и как сделать безопаснее. Значения секретов маскируются до того, как попадут в отчёт.
Отчёт не может расходиться с находками
Находки, покрытие и план исправлений генерируются скриптом прямо из результатов. Ваш агент пишет только краткое резюме. Проверщик отклоняет отчёт, если находка пропущена, перемещена или изменён её приоритет, а также если в резюме встречаются слова вроде «безопасно» или «соответствует требованиям».
Честно о своих ограничениях
Это статический анализ текста файлов. Он только читает файлы: не запускает код проекта и не выполняет сетевых запросов. Это не тест на проникновение и не аудит соответствия, он не ищет известные уязвимости в зависимостях, и «не отмечено» не означает гарантии. Отчёт прямо об этом говорит и отдельно перечисляет наборы, которые проверили файлы и ничего не нашли, и наборы, которым нечего было читать.
Арабский язык
Весь отчёт можно сформировать на арабском, справа налево, для арабоязычного клиента. Пояснения к правилам остаются на английском, и отчёт об этом сообщает.
Внутри файла: SKILL.md, скрипты, 150 наборов правил, справочные материалы (формат отчёта, каждый набор с его областью действия, что статический анализ не видит) и полный пример, чтобы вы увидели результат до покупки: небольшой демо-проект с заложенными ошибками и сделанные по нему отчёты на английском и арабском.
Вопросы
Он запускает мой проект или куда-то подключается?
Нет. Скрипты читают файлы как текст. Они не запускают код проекта и не выполняют сетевых запросов.
Это тест на проникновение или аудит соответствия?
Нет. Это первичный статический анализ, и отчёт прямо говорит об этом на странице, приводя список того, что не было охвачено.
Что такое 150 наборов правил?
Наши собственные опубликованные проверки, собранные в одну библиотеку: 139 наборов безопасности, которые работают по умолчанию, и 11 наборов качества, которые можно включить, с отдельным разделом в отчёте. В справочных материалах перечислен каждый набор с его областью действия.
Что, если в моём проекте стек, который не охватывает ни один набор?
Это видно в таблице покрытия: наборы, не нашедшие подходящих файлов, отмечены как неприменимые, отдельно от наборов, которые проверили файлы и ничего не отметили.
Можно ли указать в отчёте название моей студии?
Да. В коротком брифе задаются клиент, проверяющий, дата и акцентный цвет. Сами находки берутся из результатов, и резюме не может их изменить.
Попадут ли найденные в файлах секреты в отчёт?
Нет. Значения секретов маскируются до того, как попадут в findings.json и в отчёт.
Может ли отчёт быть на арабском?
Да, как дополнительная опция: отчёт на арабском справа налево. Пояснения к правилам остаются на английском, и отчёт об этом сообщает.
Что вы получите
1 файл · 3.51 MB
- project-security-review-1.0.0.zipZIP · 3.51 MB
ИИ-инструменты и скрипты
Проверка безопасности проекта: 150 наборов правил
Для разработчиков, фрилансеров и агентств: укажите агенту проект и получите готовый для клиента отчёт о безопасности с файлом и строкой каждой находки, планом исправлений и списком задач на основе 150 встроенных наборов правил. Отчёт на английском или арабском.
Getly открыл загруженные файлы и не нашёл ничего, что помешало бы их открыть. Это не проверка на вирусы и не оценка качества.
Теги
Частые вопросы
Доступ открывается сразу?
Да. Это цифровой товар - скачать его можно сразу после оплаты, прямо из своей библиотеки.
Можно ли использовать в коммерческих проектах?
Да. Коммерческое использование разрешено: в своём бизнесе и в том, что вы продаёте. Перепродавать и распространять сам файл нельзя.
Какие условия возврата?
Запросить возврат можно в течение 30 дней. Если что-то не так, оформите заявку в своём заказе - её рассмотрит команда Getly.
Какие форматы и размеры файлов я получу?
Вы скачаете 1 файл - ZIP - всего 3.51 MB.
Обновления бесплатны?
Да - когда продавец выпускает новую версию, вы можете бесплатно скачать актуальные файлы из своей библиотеки. Последние изменения смотрите в истории версий.
Цена
$39.00