Getly
KI-Tools & -Skripte
Sicherheitsprüfung für Projekte: 150 Regelpakete
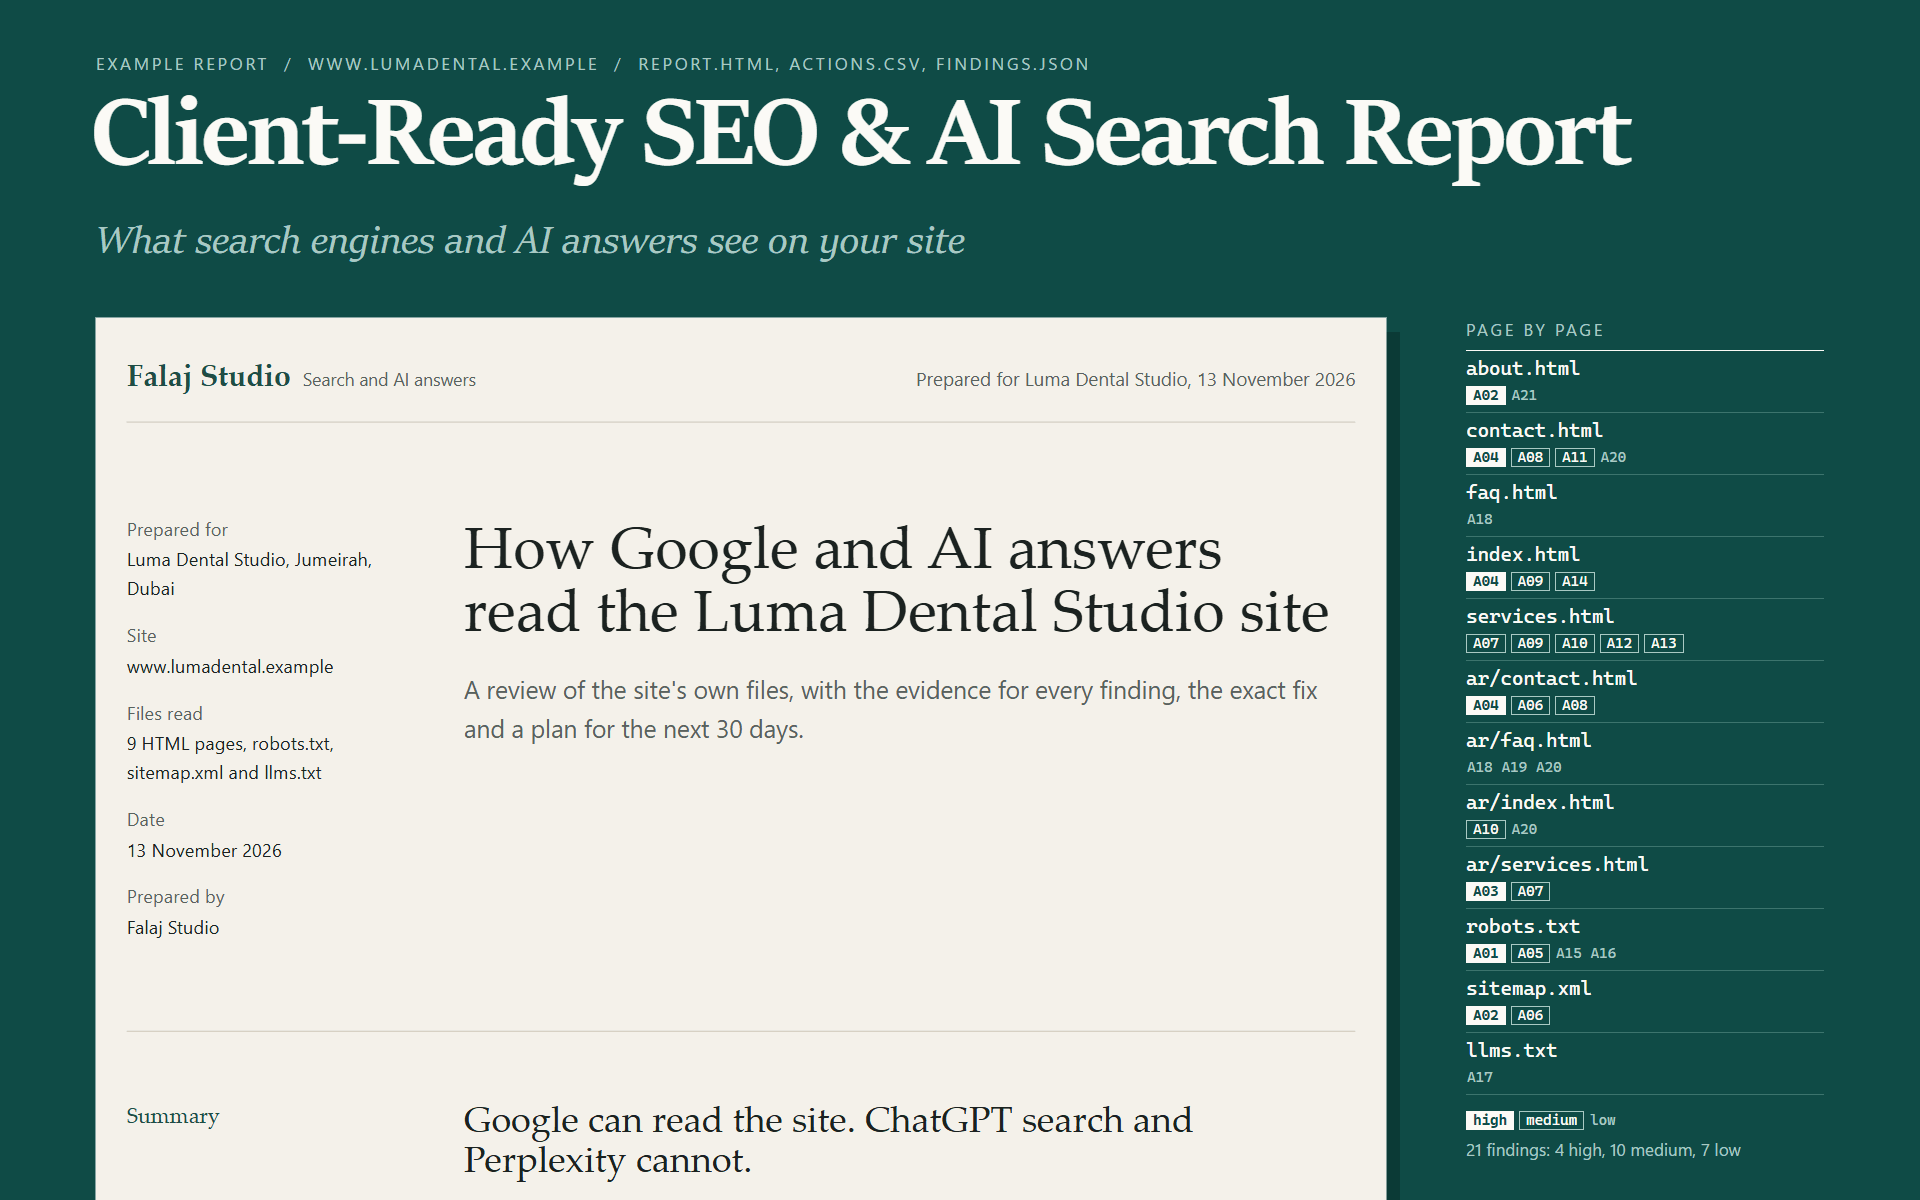
Für Entwickler, Freelancer und Agenturen: Richten Sie Ihren Agenten auf ein Projekt und erhalten Sie eine kundenfertige Sicherheitsprüfung mit Datei und Zeile jedes Befunds, einem Behebungsplan und einer Aufgabenliste, auf Basis von 150 mitgelieferten Regelpaketen. Bericht auf Englisch oder Arabisch.
Das bekommst du: 1 Datei · 3.51 MB · ZIP
Kaufoptionen ansehenProduktbeschreibung
Beschreibung (englische Fassung)
Für Entwickler, Freelancer und Agenturen, die das Projekt eines Kunden vor dem Release prüfen, oder ihr eigenes.
Richten Sie Ihren Agenten auf einen Projektordner. Sie erhalten eine kundenfertige Sicherheitsprüfung: einen druckbaren Bericht mit Datei und Zeile jedes Befunds, einen Behebungsplan und eine Aufgabenliste, in Ihrem Namen verfasst.
Was Sie bei jedem Durchlauf erhalten
report.html: eine druckbare Seite mit Namen und Farbe Ihres Studios. Eine verständliche Zusammenfassung, was geprüft wurde und was nicht, zuerst zu behebende Befunde, zu prüfende Befunde, die Abdeckungstabelle und der Behebungsplan.report.md: derselbe Bericht als Markdown.actions.csv: eine Zeile pro Befund (ID, Priorität, Bereich, Befund, Datei, Zeile, Behebung, Verantwortlicher, Status) für Ihren Tracker.fix-plan.md: was zuerst zu beheben und was zu prüfen ist, nach Bereichen gruppiert.findings.json: die Rohergebnisse, damit der Bericht neu erzeugt werden kann.
Echte Regeln, keine Prompts
Der Skill enthält 150 Regelpakete: unsere eigenen veröffentlichten Prüfer, gebündelt als eine Bibliothek. 139 davon sind Sicherheitspakete und laufen standardmäßig; 11 sind Qualitätspakete (Barrierefreiheit, SEO, Performance und Ähnliches), die Sie zuschalten können und die in einem eigenen Abschnitt erscheinen. Sie decken Secrets und Repository-Hygiene ab, CI/CD, Container und Cloud, Server und Datenbanken, Anwendungscode, Authentifizierung und Zahlungen, Daten und Datenschutz, Web-, Mobil- und Desktop-Apps sowie KI und Agenten. Jedes Paket liest die Dateien, die es kennt, und meldet Regel, Datei, Zeile, warum es wichtig ist und den sichereren Weg. Secret-Werte werden maskiert, bevor sie in den Bericht gelangen.
Der Bericht kann nicht von den Befunden abweichen
Befunde, Abdeckung und Behebungsplan werden per Skript direkt aus den Ergebnissen erzeugt. Ihr Agent schreibt nur die kurze Zusammenfassung. Ein Prüfer lehnt den Bericht ab, wenn ein Befund fehlt, verschoben oder neu eingestuft wurde oder wenn die Zusammenfassung Wörter wie "sicher" oder "konform" verwendet.
Ehrlich über seine Grenzen
Es ist eine statische Prüfung des Dateitexts. Es liest nur Dateien: Es führt keinen Code des Projekts aus und stellt keine Netzwerkverbindungen her. Es ist weder ein Penetrationstest noch ein Compliance-Audit, es sucht nicht nach bekannten Schwachstellen in Abhängigkeiten, und "nicht markiert" ist keine Garantie. Der Bericht sagt das und listet getrennt die Pakete auf, die Dateien geprüft und nichts markiert haben, sowie die Pakete, die nichts zu lesen fanden.
Arabisch
Der gesamte Bericht kann auf Arabisch, von rechts nach links, für einen arabischsprachigen Kunden erstellt werden. Die Regelerklärungen bleiben auf Englisch, und der Bericht weist darauf hin.
Im Download: SKILL.md, die Skripte, die 150 Regelpakete, Referenzen (Berichtsformat, jedes Paket mit seinem Umfang, was eine statische Prüfung nicht sehen kann) und ein vollständiges Beispiel, damit Sie das Ergebnis vor dem Kauf sehen: ein kleines Beispielprojekt mit eingebauten Fehlern und die daraus erstellten englischen und arabischen Berichte.
Beschreibung (arabische Fassung)
Für Entwickler, Freelancer und Agenturen, die das Projekt eines Kunden vor dem Release prüfen, oder ihr eigenes.
Richten Sie Ihren Agenten auf einen Projektordner. Sie erhalten eine kundenfertige Sicherheitsprüfung: einen druckbaren Bericht mit Datei und Zeile jedes Befunds, einen Behebungsplan und eine Aufgabenliste, in Ihrem Namen verfasst.
Was Sie bei jedem Durchlauf erhalten
- Seite
report.html: eine druckbare Seite mit Namen und Farbe Ihres Studios. Eine verständliche Zusammenfassung, was geprüft wurde und was nicht, zuerst zu behebende Befunde, zu prüfende Befunde, die Abdeckungstabelle und der Behebungsplan. - Datei
report.md: derselbe Bericht als Markdown. - Datei
actions.csv: eine Zeile pro Befund (Nummer, Priorität, Bereich, Befund, Datei, Zeile, Behebung, Verantwortlicher, Status). - Datei
fix-plan.md: was zuerst zu beheben und was zu prüfen ist, nach Bereichen gruppiert. - Datei
findings.json: die Rohergebnisse, damit der Bericht neu erzeugt werden kann.
Echte Regeln, keine Prompts
Der Skill enthält 150 Regelpakete: unsere eigenen veröffentlichten Prüfer, gebündelt als eine Bibliothek. 139 davon sind Sicherheitspakete und laufen standardmäßig; 11 sind Qualitätspakete (Barrierefreiheit, SEO, Performance und Ähnliches), die Sie zuschalten können und die in einem eigenen Abschnitt erscheinen. Sie decken Secrets und Repository-Hygiene ab, CI/CD, Container und Cloud, Server und Datenbanken, Anwendungscode, Authentifizierung und Zahlungen, Daten und Datenschutz, Web-, Mobil- und Desktop-Apps sowie KI und Agenten. Jedes Paket liest die Dateien, die es kennt, und meldet Regel, Datei, Zeile, warum es wichtig ist und den sichereren Weg. Secret-Werte werden maskiert, bevor sie in den Bericht gelangen.
Der Bericht kann nicht von den Befunden abweichen
Befunde, Abdeckung und Behebungsplan werden per Skript direkt aus den Ergebnissen erzeugt. Ihr Agent schreibt nur die kurze Zusammenfassung. Ein Prüfer lehnt den Bericht ab, wenn ein Befund fehlt, verschoben oder neu eingestuft wurde oder wenn die Zusammenfassung Wörter wie "sicher" oder "konform" verwendet.
Ehrlich über seine Grenzen
Es ist eine statische Prüfung des Dateitexts. Es liest nur Dateien: Es führt keinen Code des Projekts aus und stellt keine Netzwerkverbindungen her. Es ist weder ein Penetrationstest noch ein Compliance-Audit, es sucht nicht nach bekannten Schwachstellen in Abhängigkeiten, und "nicht markiert" ist keine Garantie. Der Bericht sagt das und listet getrennt die Pakete auf, die Dateien geprüft und nichts markiert haben, sowie die Pakete, die nichts zu lesen fanden.
Arabisch
Der gesamte Bericht kann auf Arabisch, von rechts nach links, für einen arabischsprachigen Kunden erstellt werden. Die Regelerklärungen bleiben auf Englisch, und der Bericht weist darauf hin.
In der Datei: SKILL.md, die Skripte, die 150 Regelpakete, Referenzen (Berichtsformat, jedes Paket mit seinem Umfang, was eine statische Prüfung nicht sehen kann) und ein vollständiges Beispiel, damit Sie das Ergebnis vor dem Kauf sehen: ein kleines Beispielprojekt mit eingebauten Fehlern und die daraus erstellten englischen und arabischen Berichte.
Fragen
Führt es mein Projekt aus oder verbindet es sich mit etwas?
Nein. Die Skripte lesen Dateien als Text. Sie führen keinen Code des Projekts aus und stellen keine Netzwerkverbindungen her.
Ist das ein Penetrationstest oder ein Compliance-Audit?
Nein. Es ist eine erste statische Prüfung, und der Bericht sagt das auf der Seite, mit einer Liste dessen, was nicht abgedeckt wurde.
Was sind die 150 Regelpakete?
Unsere eigenen veröffentlichten Prüfer, gebündelt als eine Bibliothek: 139 Sicherheitspakete, die standardmäßig laufen, und 11 Qualitätspakete, die Sie zuschalten können und die in einem eigenen Abschnitt erscheinen. Die Referenzen listen jedes Paket mit seinem Umfang auf.
Was, wenn mein Projekt einen Stack nutzt, den kein Paket abdeckt?
Die Abdeckungstabelle zeigt es: Pakete, die keine lesbaren Dateien fanden, werden als nicht anwendbar aufgeführt, getrennt von Paketen, die Dateien geprüft und nichts markiert haben.
Kann ich den Namen meines Studios auf den Bericht setzen?
Ja. Ein kurzes Briefing legt Kunde, Prüfer, Datum und Akzentfarbe fest. Die Befunde selbst stammen aus den Ergebnissen und können durch die Zusammenfassung nicht verändert werden.
Erscheinen in meinen Dateien gefundene Secrets im Bericht?
Nein. Secret-Werte werden maskiert, bevor sie in findings.json und den Bericht gelangen.
Kann der Bericht auf Arabisch sein?
Ja, als zusätzliche Option: ein Bericht auf Arabisch von rechts nach links. Die Regelerklärungen bleiben auf Englisch, und der Bericht weist darauf hin.
Das bekommst du
1 Datei · 3.51 MB
- project-security-review-1.0.0.zipZIP · 3.51 MB
KI-Tools & -Skripte
Sicherheitsprüfung für Projekte: 150 Regelpakete
Für Entwickler, Freelancer und Agenturen: Richten Sie Ihren Agenten auf ein Projekt und erhalten Sie eine kundenfertige Sicherheitsprüfung mit Datei und Zeile jedes Befunds, einem Behebungsplan und einer Aufgabenliste, auf Basis von 150 mitgelieferten Regelpaketen. Bericht auf Englisch oder Arabisch.
Getly hat die hochgeladenen Dateien geöffnet und nichts gefunden, was das Öffnen verhindern würde. Das ist kein Virenscan und keine Qualitätsbewertung.
Tags
Häufige Fragen
Erhalte ich sofort Zugriff?
Ja. Dies ist ein digitales Produkt - du kannst es direkt nach dem Kauf aus deiner Bibliothek herunterladen.
Darf ich es für kommerzielle Projekte nutzen?
Ja. Kommerzielle Nutzung ist erlaubt: im eigenen Business und in dem, was du verkaufst. Die Datei selbst darfst du nicht weiterverkaufen oder verbreiten.
Wie sind die Rückerstattungsbedingungen?
Du kannst innerhalb von 30 Tagen eine Rückerstattung anfordern. Stimmt etwas nicht, fordere sie bei deiner Bestellung an - das Getly-Team prüft sie.
Welche Dateiformate und -größen erhalte ich?
Du lädst 1 Datei herunter - ZIP - insgesamt 3.51 MB.
Erhalte ich kostenlose Updates?
Ja - wenn der Verkäufer eine neue Version veröffentlicht, kannst du die aktuellen Dateien kostenlos erneut aus deiner Bibliothek herunterladen. Aktuelle Änderungen findest du im Changelog.
Preis
$39.00