 Getly
KI-Tools & -Skripte
Agentic Code Security Audit - Source-to-Sink Data Flow Analyzer
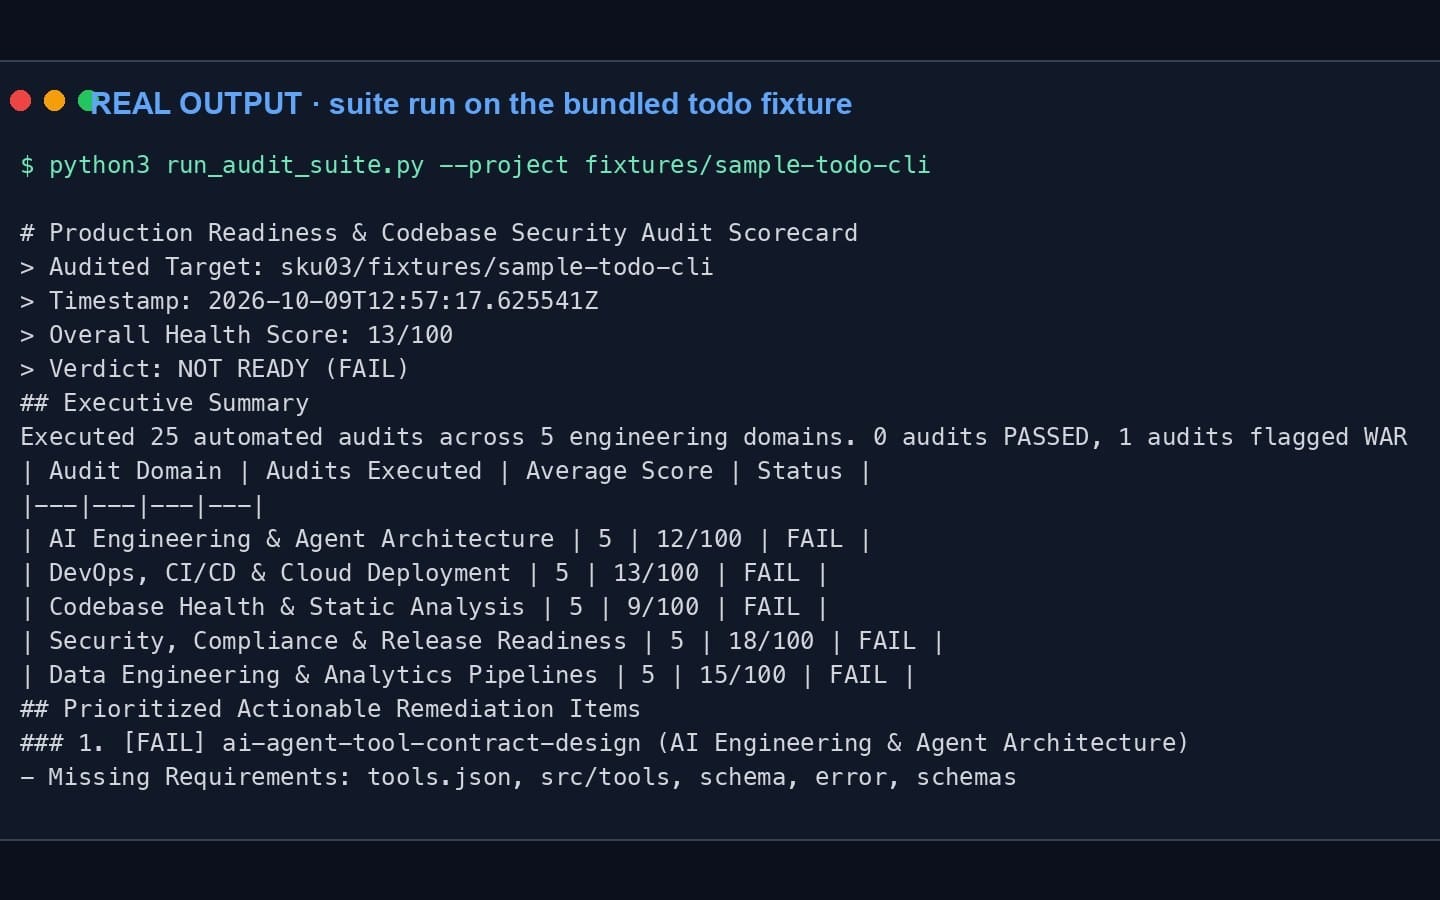
Source-to-sink Data-Flow-Analyse für KI-Agenten- und LLM-Codebasen. Verfolgt untrusted input von Quelle bis gefährlicher Sink, plus OWASP Top 10- und LLM01-LLM10-Prüfungen mit bewerteten Datein:Zeile-Funden. Beinhaltet lauffähige Audit-CLIs.
Das bekommst du: 1 Datei · 32.34 KB · ZIP
Kaufoptionen ansehenProduktbeschreibung
Agentic Code Security Audit ist eine produktionsreife Sicherheits-Audit-Fähigkeit plus zwei lauffähige Python-Tools, die dein KI-Agent verwendet, um reale Sicherheitslücken in LLM- und Agenten-Codebasen zu finden.
WAS SIE BEKOMMEN
- SKILL.md: eine siebenphasige Audit-Methodik, die OWASP Top 10 abdeckt (Injection, Auth, XSS, SSRF, unsichere Gestaltung, Kryptografie, Logging, Deserialisierung), die OWASP LLM01-LLM10-Agentenrisiken (Prompt-Injection, Offenlegung sensibler Informationen, Tool-Hijacking, übermäßige Agentenschaft), Privilege Escalation, Lieferkette, Schweregradbewertung, Fundstellen-Vorlagen und SOC 2-Evidenz-Tabellen.
- agentic_audit_tool.py: Ein statischer Scanner, der jedes Repo durchläuft und Injection, Auth-Bypass, harte Geheimnisse, Geheimnisse in Logs, unbeschränkte Schleifen und Prompt-Injection-Sinks über 7 Sprachen kennzeichnet, Datein:Zeile-Funde mit Schweregrad, CWE-Referenz und Behebung ausgibt.
- taint_tool.py: Ein Source-to-Sink-Datenfluss-Analyzer. Er verfolgt untrusted input (Request-Args, Environment, Benutzereingaben, Datei/DB-Lesungen) während es durch Variablen und Funktionsaufrufe fließt, bis es eine gefährliche Sink erreicht (os.system, eval, exec, SQL, shell=True, pickle, Dateischreibzugriff) und berichtet die vollständige Variablenkette. Dies fängt reale Injection- und RCE-Pfade ein, die ein Regex-Scan verpasst.
WARUM ES WICHTIG IST
KI-Agenten, die Tools aufrufen, Code ausführen oder LLM-Ausgaben verketten, eröffnen eine neue Angriffsfläche. Diese Fähigkeit gibt deinem Agenten eine wiederholbare, evidenzbasierte Methode, diese Oberfläche zu auditieren, mit Befunden, die du direkt in eine Sicherheitsüberprüfung oder SOC-2-Bericht übernehmen kannst.
WIE MAN ES VERWENDET
Gib die Fähigkeit einem Coding-Agenten (Claude Code, Cursor oder jeden Agenten, der SKILL.md liest), zeige auf ein Repository, und es führt das Audit durch. Oder führe die Tools direkt von der CLI aus. Funktioniert offline, keine API-Keys, keine externen Aufrufe.
Das bekommst du
1 Datei · 32.34 KB
- agentic-code-security-audit.zipZIP · 32.34 KB
KI-Tools & -Skripte
Agentic Code Security Audit - Source-to-Sink Data Flow Analyzer
Source-to-sink Data-Flow-Analyse für KI-Agenten- und LLM-Codebasen. Verfolgt untrusted input von Quelle bis gefährlicher Sink, plus OWASP Top 10- und LLM01-LLM10-Prüfungen mit bewerteten Datein:Zeile-Funden. Beinhaltet lauffähige Audit-CLIs.
Kostenlose Demo, kein Kauf nötig
In Getly Pro enthaltenPro holen
Tags
Häufige Fragen
Erhalte ich sofort Zugriff?
Ja. Dies ist ein digitales Produkt - du kannst es direkt nach dem Kauf aus deiner Bibliothek herunterladen.
Darf ich es für kommerzielle Projekte nutzen?
Nur für den privaten Gebrauch. Nutze es für dich - nicht in Arbeiten, die du verkaufst oder an Kunden lieferst - und verkaufe oder verbreite die Datei nicht weiter.
Wie sind die Rückerstattungsbedingungen?
Du kannst innerhalb von 30 Tagen eine Rückerstattung anfordern. Stimmt etwas nicht, fordere sie bei deiner Bestellung an - das Getly-Team prüft sie.
Welche Dateiformate und -größen erhalte ich?
Du lädst 1 Datei herunter - ZIP - insgesamt 32.34 KB.
Erhalte ich kostenlose Updates?
Ja - wenn der Verkäufer eine neue Version veröffentlicht, kannst du die aktuellen Dateien kostenlos erneut aus deiner Bibliothek herunterladen. Aktuelle Änderungen findest du im Changelog.
Preis
$2.00