 Getly
ИИ-инструменты и скрипты
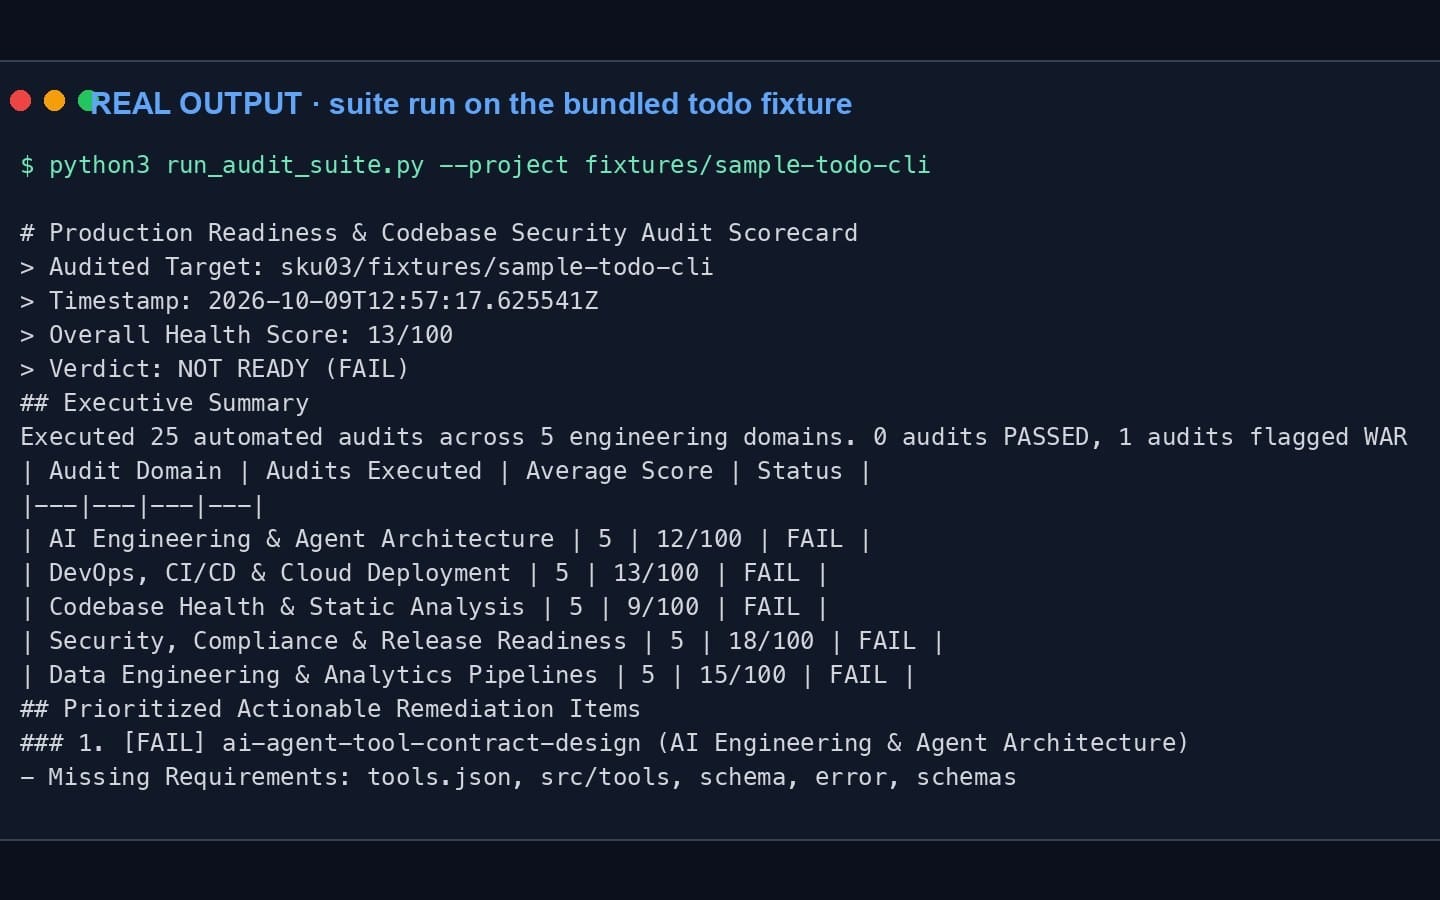
Agentic Code Security Audit - Анализатор потока данных от источника до приемника
Источник-в-приемник анализ потока данных для кодовых баз AI-агентов и LLM. Отслеживает ненадежный ввод от источника до опасного приемника, а также проверки OWASP Top 10 и LLM01-LLM10 с оценками по файлу:строка. Включены исполняемые CLI аудита.
Что вы получите: 1 файл · 32.34 KB · ZIP
Варианты покупкиОписание товара
Agentic Code Security Audit — это готовый к производству навык аудита безопасности вкупе с двумя исполняемыми инструментами Python, которые ваш AI-агент использует для обнаружения реальных уязвимостей в кодовых базах LLM и агентов.
ЧТО ВЫ ПОЛУЧАЕТЕ
- SKILL.md: методология аудита из семи фаз, охватывающая OWASP Top 10 (инъекция, аутентификация, XSS, SSRF, небезопасный дизайн, криптография, логирование, десериализация), риски агентсик-по OWASP LLM01-LLM10 (ввод подсказок, раскрытие конфиденциальной информации, перехват инструментов, чрезмерная автономия), эскалация привилегий, цепочка поставок, рейтинг тяжести, шаблоны находок и таблицы доказательств SOC 2.
- agentic_audit_tool.py: статический сканер, который обходят любой репозиторий и помечает инъекции, обход аутентификации, жестко закодированные секреты, секреты в логах, неограниченные циклы и "тоннели" под инъекции подсказок по 7 языкам, выводя находки по файлу:строке с уровнем тяжести, ссылкой CWE и рекомендациями по исправлению.
- taint_tool.py: анализатор потока данных от источника к месту назначения. Он отслеживает ненадежный ввод (параметры запроса, переменные окружения, ввод пользователя, чтение файлов/БД) по мере того, как он протекает через переменные и вызовы функций, пока не достигнет опасного sink (os.system, eval, exec, SQL, shell=True, pickle, запись файла), и сообщает полную цепочку переменных. Это ловит реальные пути инъекции и RCE, которые пропускает регекс-скан.
ПОЧЕМУ ЭТО ВАЖНО
AI-агенты, которые вызывают инструменты, выполняют код или цепляют вывод LLM, представляют собой новую поверхность атаки. Этот навык даёт вашему агенту повторяемый, обоснованный доказательствами способ аудита этой поверхности с результатами, которые можно сразу включить в обзор безопасности или отчет SOC 2.
КАК ИСПОЛЬЗОВАТЬ
Передайте навык кодирующему агенту (Claude Code, Cursor или любому агенту, который читает SKILL.md), укажите репозиторий — и аудит начнется. Или запускайте инструменты напрямую через CLI. Работает офлайн, без API-ключей, без внешних вызовов.
Что вы получите
1 файл · 32.34 KB
- agentic-code-security-audit.zipZIP · 32.34 KB
ИИ-инструменты и скрипты
Agentic Code Security Audit - Анализатор потока данных от источника до приемника
Источник-в-приемник анализ потока данных для кодовых баз AI-агентов и LLM. Отслеживает ненадежный ввод от источника до опасного приемника, а также проверки OWASP Top 10 и LLM01-LLM10 с оценками по файлу:строка. Включены исполняемые CLI аудита.
Бесплатное демо, покупка не нужна
Включено в Getly ProПолучить Pro
Теги
Частые вопросы
Доступ открывается сразу?
Да. Это цифровой товар - скачать его можно сразу после оплаты, прямо из своей библиотеки.
Можно ли использовать в коммерческих проектах?
Только для личного использования. Пользуйтесь сами - не в работе, которую продаёте или сдаёте клиенту, - и не перепродавайте и не распространяйте файл.
Какие условия возврата?
Запросить возврат можно в течение 30 дней. Если что-то не так, оформите заявку в своём заказе - её рассмотрит команда Getly.
Какие форматы и размеры файлов я получу?
Вы скачаете 1 файл - ZIP - всего 32.34 KB.
Обновления бесплатны?
Да - когда продавец выпускает новую версию, вы можете бесплатно скачать актуальные файлы из своей библиотеки. Последние изменения смотрите в истории версий.
Цена
$2.00