Getly
ШІ-інструменти та скрипти
Перевірка безпеки проєкту: 150 наборів правил
Для розробників, фрилансерів і агенцій: вкажіть агенту проєкт і отримайте готовий для клієнта звіт про безпеку з файлом і рядком кожної знахідки, планом виправлень і списком завдань на основі 150 вбудованих наборів правил. Звіт англійською або арабською.
Що ви отримаєте: 1 файл · 3.51 MB · ZIP
Переглянути варіанти купівліОпис товару
Опис (англійська версія)
Для розробників, фрилансерів і агенцій, які перевіряють проєкт клієнта перед релізом, або власний.
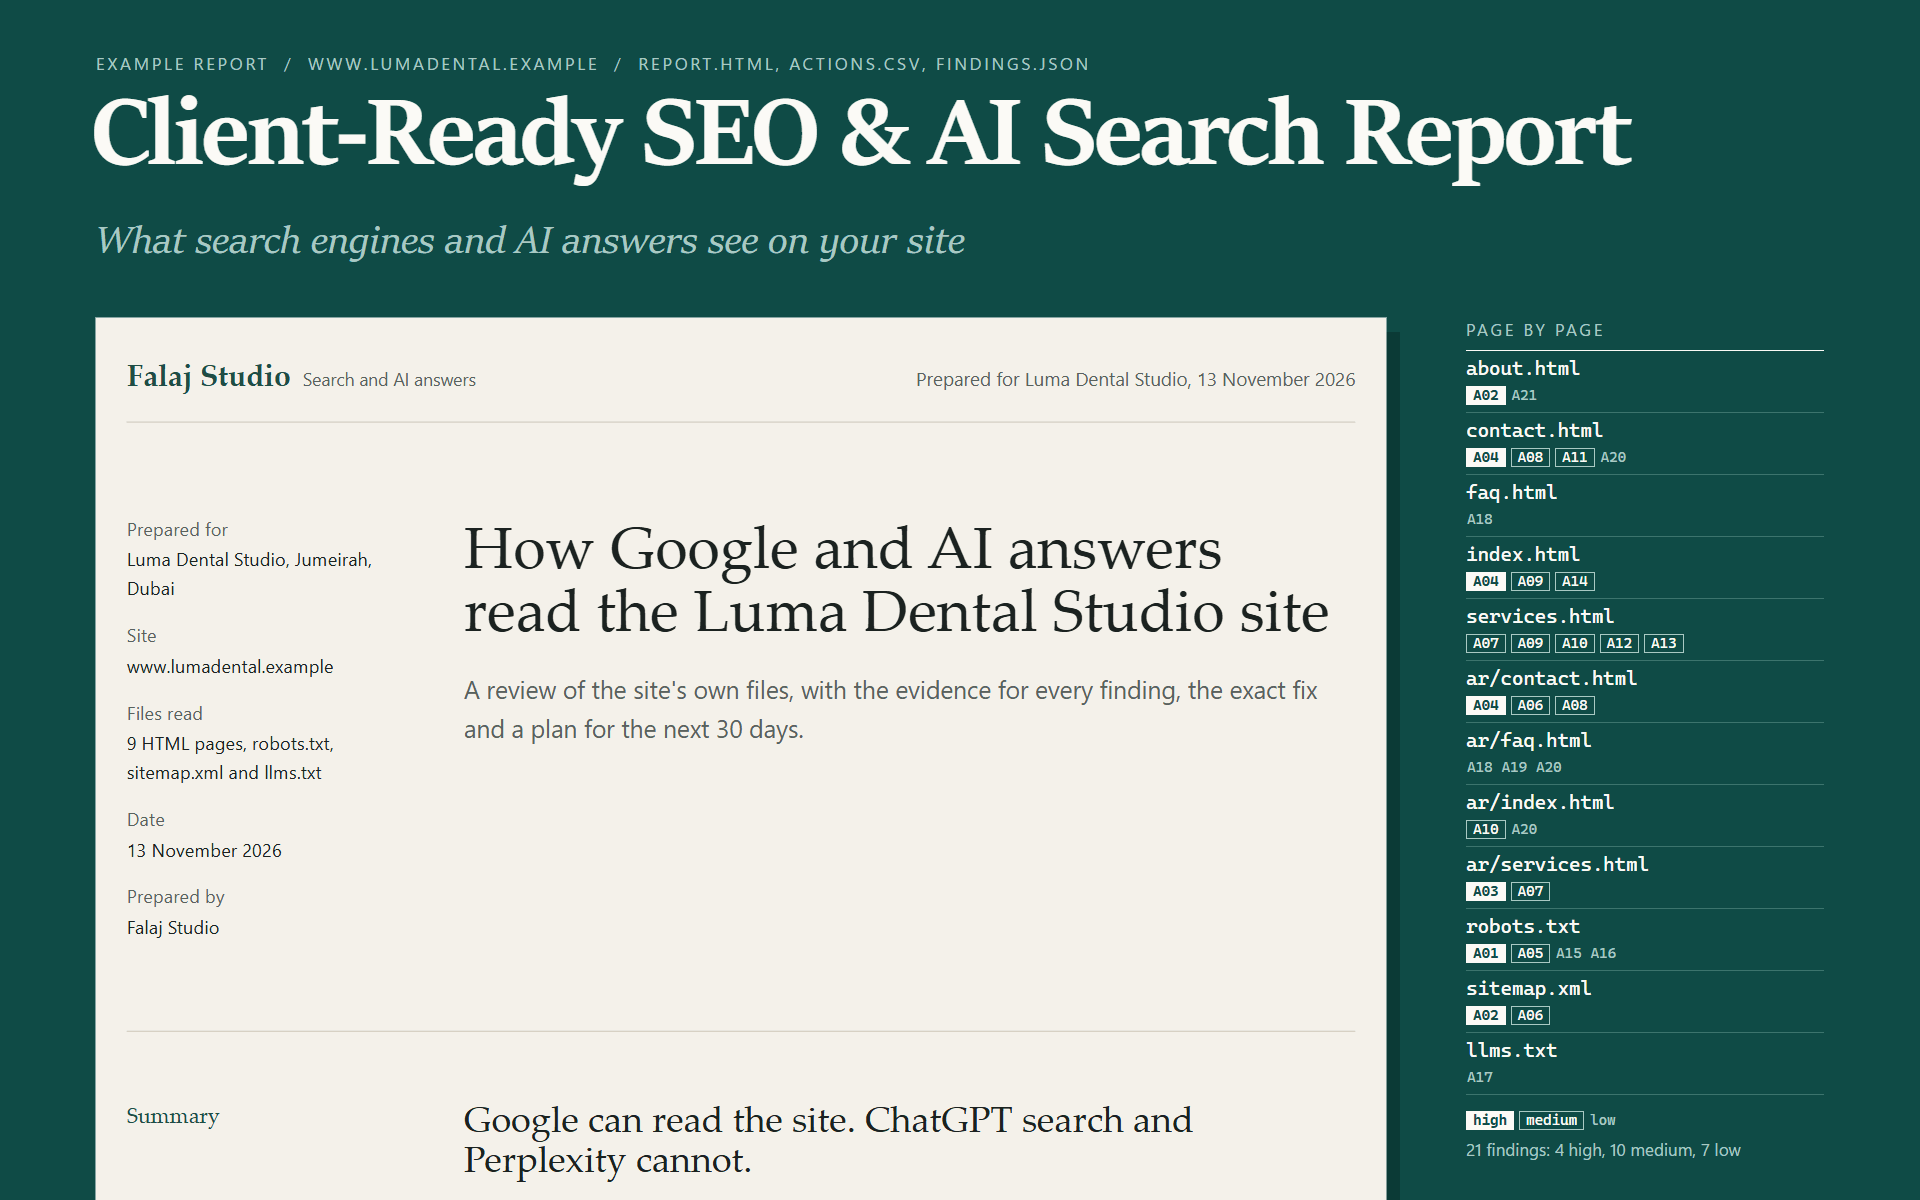
Вкажіть агенту теку проєкту. У відповідь ви отримаєте готовий для клієнта звіт про безпеку: друкований звіт із файлом і рядком кожної знахідки, план виправлень і список завдань, підписані вашим ім'ям.
Що ви отримуєте під час кожного запуску
report.html: одна сторінка для друку з назвою та кольором вашої студії. Короткий підсумок простою мовою, що перевірялося, а що ні, знахідки для першочергового виправлення, знахідки для перевірки, таблиця покриття та план виправлень.report.md: той самий звіт у форматі Markdown.actions.csv: по одному рядку на знахідку (id, пріоритет, область, знахідка, файл, рядок, виправлення, відповідальний, статус) для вашого трекера.fix-plan.md: що виправити насамперед, а що перевірити, з групуванням за областями.findings.json: сирі результати, щоб звіт можна було згенерувати знову.
Справжні правила, а не промпти
Навичка містить 150 наборів правил: наші власні опубліковані перевірки, зібрані в одну бібліотеку. 139 з них стосуються безпеки та запускаються за замовчуванням; 11 наборів якості (доступність, SEO, продуктивність тощо) можна ввімкнути, і їхні результати виводяться в окремому розділі. Вони охоплюють секрети та гігієну репозиторію, CI/CD, контейнери та хмару, сервери й бази даних, код застосунку, авторизацію та платежі, дані й приватність, веб-, мобільні та десктопні застосунки, а також ШІ та агентів. Кожен набір читає відомі йому файли й повідомляє правило, файл, рядок, чому це важливо і як зробити безпечніше. Значення секретів маскуються до того, як потраплять у звіт.
Звіт не може розходитися зі знахідками
Знахідки, покриття та план виправлень генеруються скриптом безпосередньо з результатів. Ваш агент пише лише короткий підсумок. Перевіряльник відхиляє звіт, якщо знахідку пропущено, переміщено чи змінено її пріоритет, а також якщо в підсумку трапляються слова на кшталт «безпечно» або «відповідає вимогам».
Чесно про свої обмеження
Це статичний аналіз тексту файлів. Він лише читає файли: не запускає код проєкту й не виконує мережевих запитів. Це не тест на проникнення й не аудит відповідності, він не шукає відомі вразливості в залежностях, і «не позначено» не означає гарантії. Звіт прямо про це каже й окремо перелічує набори, які перевірили файли й нічого не знайшли, і набори, яким не було чого читати.
Арабська мова
Увесь звіт можна сформувати арабською, справа наліво, для арабомовного клієнта. Пояснення до правил залишаються англійською, і звіт про це повідомляє.
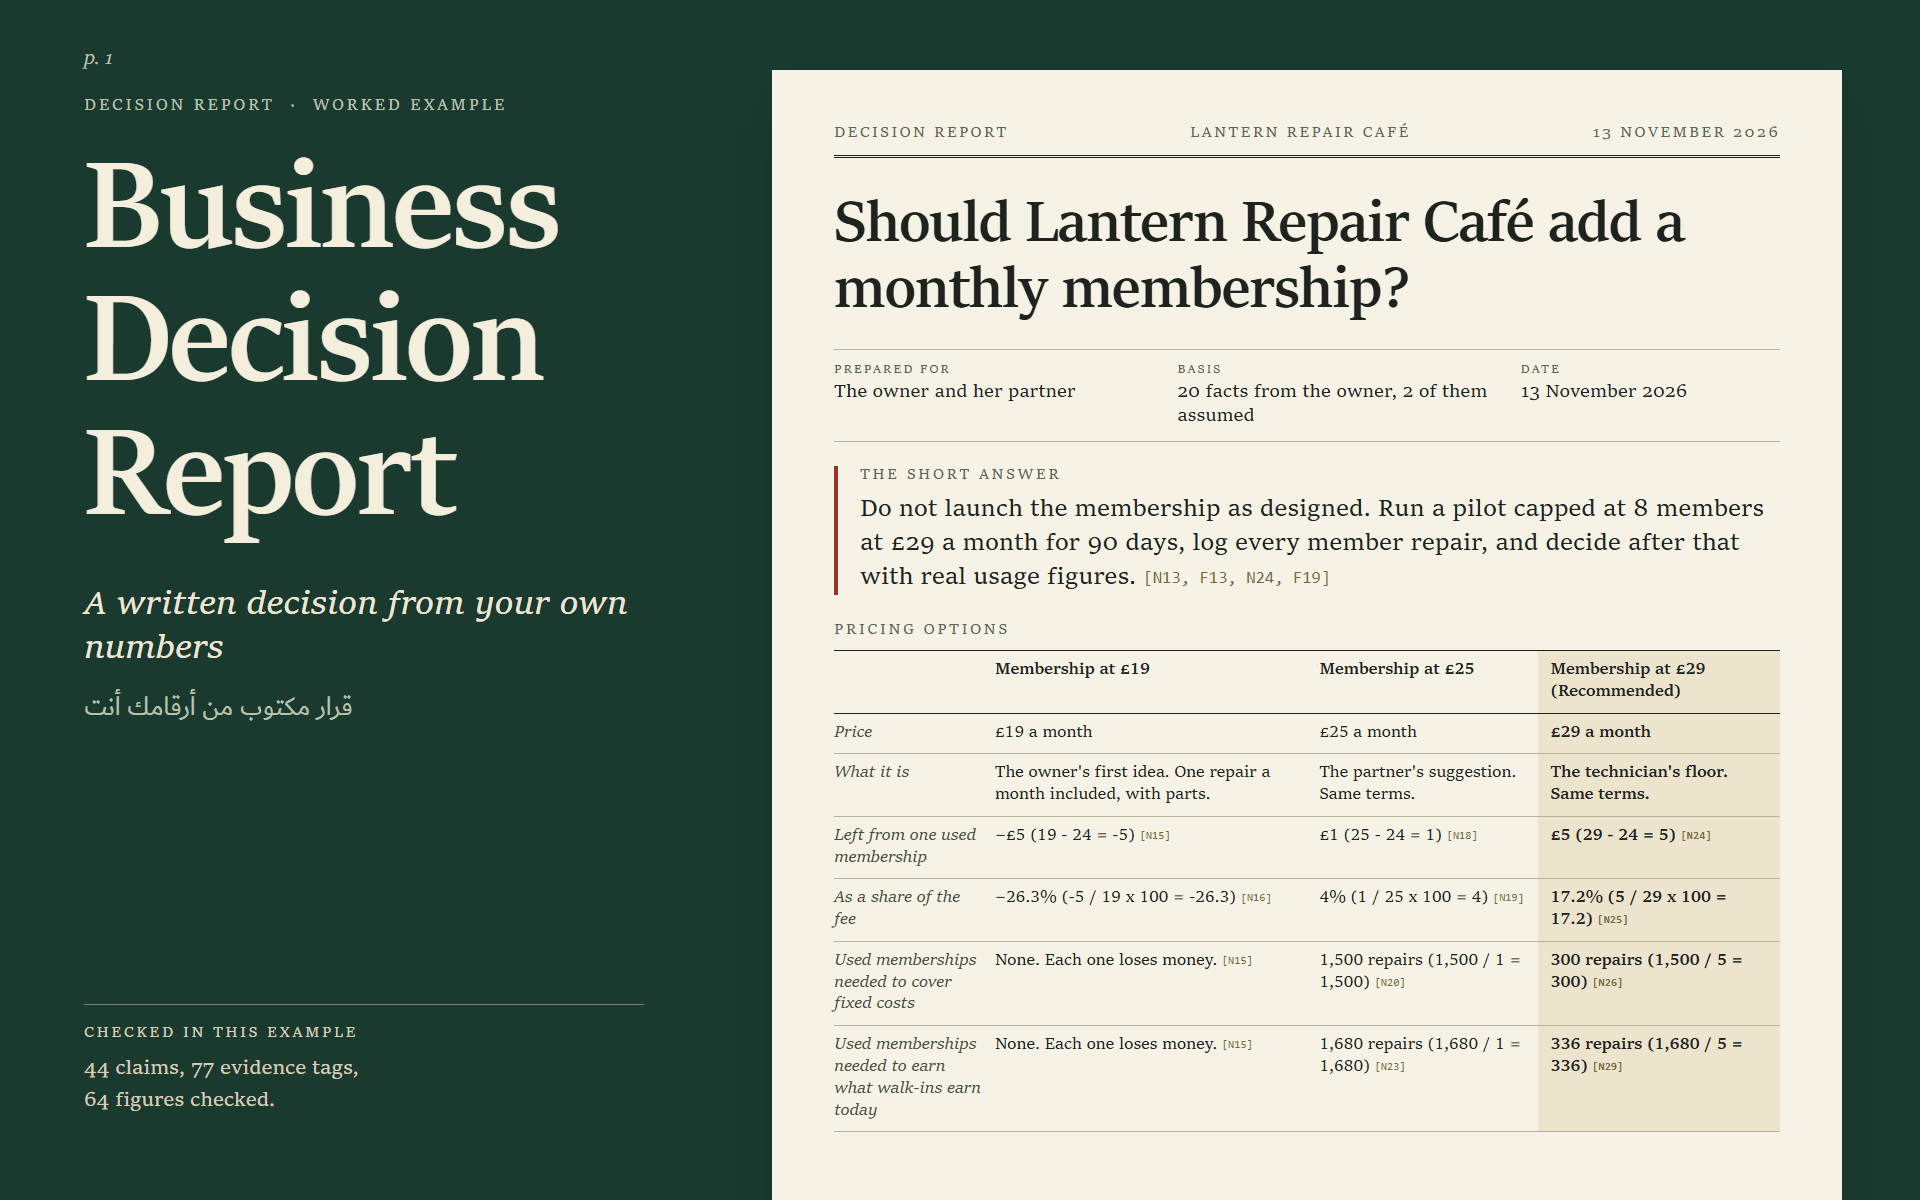
У завантаженні: SKILL.md, скрипти, 150 наборів правил, довідкові матеріали (формат звіту, кожен набір з його областю дії, чого статичний аналіз не бачить) і повний приклад, щоб ви побачили результат до покупки: невеликий демо-проєкт із закладеними помилками та зроблені на його основі звіти англійською й арабською.
Опис (арабська версія)
Для розробників, фрилансерів і агенцій, які перевіряють проєкт клієнта перед релізом, або власний.
Вкажіть агенту теку проєкту. У відповідь ви отримаєте готовий для клієнта звіт про безпеку: друкований звіт із файлом і рядком кожної знахідки, план виправлень і список завдань, підписані вашим ім'ям.
Що ви отримуєте під час кожного запуску
- Сторінка
report.html: одна сторінка для друку з назвою та кольором вашої студії. Короткий підсумок простою мовою, що перевірялося, а що ні, знахідки для першочергового виправлення, знахідки для перевірки, таблиця покриття та план виправлень. - Файл
report.md: той самий звіт у форматі Markdown. - Файл
actions.csv: по одному рядку на знахідку (номер, пріоритет, область, знахідка, файл, рядок, виправлення, відповідальний, статус). - Файл
fix-plan.md: що виправити насамперед, а що перевірити, з групуванням за областями. - Файл
findings.json: сирі результати, щоб звіт можна було згенерувати знову.
Справжні правила, а не промпти
Навичка містить 150 наборів правил: наші власні опубліковані перевірки, зібрані в одну бібліотеку. 139 з них стосуються безпеки та запускаються за замовчуванням; 11 наборів якості (доступність, SEO, продуктивність тощо) можна ввімкнути, і їхні результати виводяться в окремому розділі. Вони охоплюють секрети та гігієну репозиторію, CI/CD, контейнери та хмару, сервери й бази даних, код застосунку, авторизацію та платежі, дані й приватність, веб-, мобільні та десктопні застосунки, а також ШІ та агентів. Кожен набір читає відомі йому файли й повідомляє правило, файл, рядок, чому це важливо і як зробити безпечніше. Значення секретів маскуються до того, як потраплять у звіт.
Звіт не може розходитися зі знахідками
Знахідки, покриття та план виправлень генеруються скриптом безпосередньо з результатів. Ваш агент пише лише короткий підсумок. Перевіряльник відхиляє звіт, якщо знахідку пропущено, переміщено чи змінено її пріоритет, а також якщо в підсумку трапляються слова на кшталт «безпечно» або «відповідає вимогам».
Чесно про свої обмеження
Це статичний аналіз тексту файлів. Він лише читає файли: не запускає код проєкту й не виконує мережевих запитів. Це не тест на проникнення й не аудит відповідності, він не шукає відомі вразливості в залежностях, і «не позначено» не означає гарантії. Звіт прямо про це каже й окремо перелічує набори, які перевірили файли й нічого не знайшли, і набори, яким не було чого читати.
Арабська мова
Увесь звіт можна сформувати арабською, справа наліво, для арабомовного клієнта. Пояснення до правил залишаються англійською, і звіт про це повідомляє.
Усередині файлу: SKILL.md, скрипти, 150 наборів правил, довідкові матеріали (формат звіту, кожен набір з його областю дії, чого статичний аналіз не бачить) і повний приклад, щоб ви побачили результат до покупки: невеликий демо-проєкт із закладеними помилками та зроблені на його основі звіти англійською й арабською.
Запитання
Він запускає мій проєкт або кудись підключається?
Ні. Скрипти читають файли як текст. Вони не запускають код проєкту й не виконують мережевих запитів.
Це тест на проникнення чи аудит відповідності?
Ні. Це первинний статичний аналіз, і звіт прямо каже про це на сторінці, наводячи список того, що не було охоплено.
Що таке 150 наборів правил?
Наші власні опубліковані перевірки, зібрані в одну бібліотеку: 139 наборів безпеки, які працюють за замовчуванням, і 11 наборів якості, які можна ввімкнути, з окремим розділом у звіті. У довідкових матеріалах перелічено кожен набір з його областю дії.
Що, як у моєму проєкті стек, який не охоплює жоден набір?
Це видно в таблиці покриття: набори, що не знайшли відповідних файлів, позначено як незастосовні, окремо від наборів, які перевірили файли й нічого не позначили.
Чи можна вказати у звіті назву моєї студії?
Так. У короткому брифі задаються клієнт, перевіряльник, дата й акцентний колір. Самі знахідки беруться з результатів, і підсумок не може їх змінити.
Чи потраплять знайдені у файлах секрети до звіту?
Ні. Значення секретів маскуються до того, як потраплять у findings.json і в звіт.
Чи може звіт бути арабською?
Так, як додаткова опція: звіт арабською справа наліво. Пояснення до правил залишаються англійською, і звіт про це повідомляє.
Що ви отримаєте
1 файл · 3.51 MB
- project-security-review-1.0.0.zipZIP · 3.51 MB
ШІ-інструменти та скрипти
Перевірка безпеки проєкту: 150 наборів правил
Для розробників, фрилансерів і агенцій: вкажіть агенту проєкт і отримайте готовий для клієнта звіт про безпеку з файлом і рядком кожної знахідки, планом виправлень і списком завдань на основі 150 вбудованих наборів правил. Звіт англійською або арабською.
Getly відкрив завантажені файли й не знайшов нічого, що завадило б їх відкрити. Це не антивірусна перевірка і не оцінка якості.
Теги
Поширені запитання
Чи отримаю я доступ одразу?
Так. Це цифровий товар: ви можете завантажити його одразу після оплати, просто зі своєї бібліотеки.
Чи можна використовувати його в комерційних проєктах?
Так. Комерційне використання дозволено: користуйтеся в особистому бізнесі та в тому, що продаєте. Ви не можете перепродавати чи поширювати сам файл.
Яка у вас політика повернення коштів?
Ви можете запросити повернення коштів протягом 30 дн. Якщо щось не так, подайте запит зі свого замовлення, і команда Getly його розгляне.
Які формати та розміри файлів я отримаю?
Ви завантажите 1 файл - ZIP - загалом 3.51 MB.
Чи отримую я безкоштовні оновлення?
Так: коли продавець випускає нову версію, ви можете повторно завантажити свіжі файли зі своєї бібліотеки безкоштовно. Останні оновлення дивіться в журналі змін.
Ціна
$39.00